



Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Google планирует добавить новые функции безопасности в свой браузер Chrome. Их основной целью будет защита пользователей от скрытого перенаправления на сторонние URL-адреса. Также отмечается, что одна из этих функций будет способна остановить вредоносную рекламную кампанию.

Самая важная из этих функций появится в Chrome 64, релиз которого запланирован на конец января 2018 года. Начиная с версии 64, браузер будет блокировать попытки перенаправления, осуществляемые внутри тега iframe, встроенного в страницу сайта.

Обычно iframe используется в рекламных кампаниях, где размещенный внутри тега код JavaScript перенаправляет пользователей на вредоносные сайты. Блокируя эти перенавправления внутри iframe, Chrome нанесет серьезный удар по вредоносным рекламным кампаниям.

Гари Уорнер (Gary Warner), директор по исследованиям в области компьютерной криминалистики, считает, что вредоносная реклама является основным вектором распространения вредоносных программ. Следовательно, меры, принятые Google серьезно помогут пользователям браузера Chrome предотвратить заражение таким способом.

«К сожалению, в качестве побочного эффекта мы можем столкнуться с увеличением инцидентов со взломом сайтов», - добавил Уорнер.

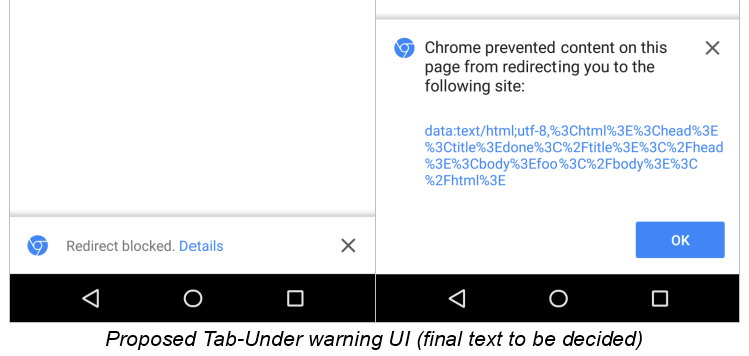
Еще одна функция безопасности призвана блокировать вредоносное поведение типа «tab-under».

Tab-under - это относительно новый термин, описывающий поведение веб-страницы, открывающей ссылки в новой вкладке, при этом перенаправляя старую вкладку на новый URL-адрес. Tab-under также используется злоумышленниками, главным образом потому, что этот метод способен обойти встроенный блокировщик всплывающих окон Chrome.

Эта функция будет доступна с выходом Chrome 65, который компания планирует выпустить в начале марта 2018 года.

Последняя функция, о которой стоит упомянуть, получила имя Abusive Experiences Report – представляет собой черный список сайтов, которые используют вводящие в заблуждение элементы интерфейса.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru