



ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

Эксперты «Лаборатории Касперского» обнаружили новую целевую атаку на финансовые организации России, Армении и Малайзии. Первая волна атак началась в июле 2017 года, а новые осуществляются и сейчас. За свою незаметность и скрытность атака получила название Silence («Тишина»).

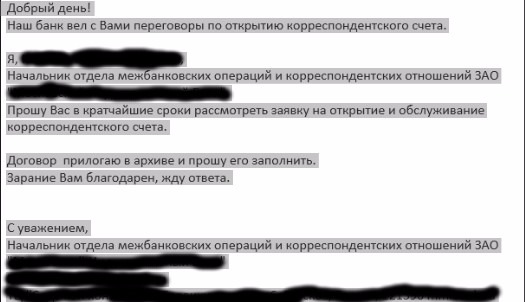
Злоумышленники пользуются известной, но по-прежнему очень эффективной техникой. Заражение происходит через целевые фишинговые письма с вредоносными вложениями. Например, атакующие используют инфраструктуру уже зараженных учреждений и отправляют сообщения от имени настоящих сотрудников. Таким образом они практически не вызывают подозрений. Часто текст выглядит как стандартный запрос на открытие счета.


Пример фишингового письма Silence


Письма содержат вредоносные вложения в формате .chm – файлы со встроенными скриптами запускают целую цепочку событий. В результате простого открытия вложения компьютер оказывается заражен сразу несколькими модулями троянца, конечная цель которых — собрать информацию об устройстве и отправить ее управляющему серверу. При этом все модули запускаются, маскируясь под службы Windows. Например, один из главных, который делает скриншоты экрана зараженного компьютера, идентифицируется как служба Default monitor. Проникнув в корпоративную сеть, мошенники получают возможность изучать инфраструктуру банка, а также следить за сотрудниками: например, с помощью записи видео с экрана монитора во время ежедневной рабочей активности. Таким образом злоумышленники выясняют, как все устроено в конкретной организации. После изучения и анализа данных киберпреступники осуществляют кражу или перевод денег.

«Атаки на банки и финансовые организации — один из самых эффективных способов обогащения для киберпреступников. То, что атака Silence была зафиксирована уже в нескольких странах, говорит о растущей активности группы. При этом злоумышленники используют легитимные администраторские инструменты, чтобы оставаться незамеченными. Это усложняет как обнаружение атаки, так и атрибуцию. Такие техники в последнее время все чаще используются киберпреступниками, это очень тревожная тенденция: судя по всему, они будут активно применяться и в будущем», — сказал Сергей Ложкин, старший антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru