



ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

Эксперты «Лаборатории Касперского» обнаружили новую целевую атаку на финансовые организации России, Армении и Малайзии. Первая волна атак началась в июле 2017 года, а новые осуществляются и сейчас. За свою незаметность и скрытность атака получила название Silence («Тишина»).

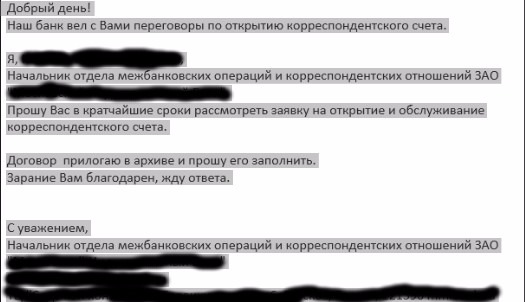
Злоумышленники пользуются известной, но по-прежнему очень эффективной техникой. Заражение происходит через целевые фишинговые письма с вредоносными вложениями. Например, атакующие используют инфраструктуру уже зараженных учреждений и отправляют сообщения от имени настоящих сотрудников. Таким образом они практически не вызывают подозрений. Часто текст выглядит как стандартный запрос на открытие счета.


Пример фишингового письма Silence


Письма содержат вредоносные вложения в формате .chm – файлы со встроенными скриптами запускают целую цепочку событий. В результате простого открытия вложения компьютер оказывается заражен сразу несколькими модулями троянца, конечная цель которых — собрать информацию об устройстве и отправить ее управляющему серверу. При этом все модули запускаются, маскируясь под службы Windows. Например, один из главных, который делает скриншоты экрана зараженного компьютера, идентифицируется как служба Default monitor. Проникнув в корпоративную сеть, мошенники получают возможность изучать инфраструктуру банка, а также следить за сотрудниками: например, с помощью записи видео с экрана монитора во время ежедневной рабочей активности. Таким образом злоумышленники выясняют, как все устроено в конкретной организации. После изучения и анализа данных киберпреступники осуществляют кражу или перевод денег.

«Атаки на банки и финансовые организации — один из самых эффективных способов обогащения для киберпреступников. То, что атака Silence была зафиксирована уже в нескольких странах, говорит о растущей активности группы. При этом злоумышленники используют легитимные администраторские инструменты, чтобы оставаться незамеченными. Это усложняет как обнаружение атаки, так и атрибуцию. Такие техники в последнее время все чаще используются киберпреступниками, это очень тревожная тенденция: судя по всему, они будут активно применяться и в будущем», — сказал Сергей Ложкин, старший антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru