



В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

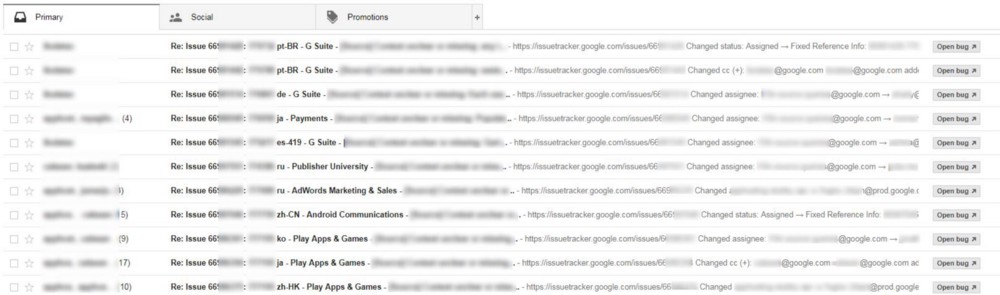
В официальном трекере Google были обнаружены три уязвимости, которые злоумышленники могут использовать для выявления брешей. Нашедший эту дыру безопасности Алекс Бирсан (Alex Birsan), румынский эксперт, утверждает, что этот баг может позволить хакерам получить доступ к уязвимостям, которые еще не были исправлены в продуктах Google.

Эти три бреши затронули Google Issue Tracker (также известное как Buganizer) – приложение, отслеживающее сообщения об ошибках и проблемах безопасности в продуктах Google.

«Buganizer является центральной системой отслеживания ошибок, поэтому весьма вероятно, что в ней также хранятся уязвимости внутренних систем Google. Я провел минимальное исследование, но могу сказать, что там куда более интересная информация, если покопаться», - сказал Бирсан в интервью Bleeping Computer.

Обычно только сотрудники Google и эксперты в области уязвимостей имеют доступ к Buganizer, это строго ограниченный доступ, имеется только к сообщениям, которые они должны исправить.

Бирсан, являющийся разработчиком на Python в румынской компании, специализирующейся на кибербезопасности, говорит, что он выявил ошибки в период с 27 сентября по 4 октября. Он обнаружил три проблемы:

  • Способ регистрации адреса электронной почты в домене @google.com с использованием общей схемы именования адресов электронной почты Buganizer.
  • Способ подписки и получения уведомлений об ошибках, к которым у него не должно было быть доступа.
  • Способ обмана API Buganizer, который может помочь получить доступ к каждой уязвимости.

Google выплатила исследователю $3 133 за обнаружение первой ошибки, $5 000 за обнаружение второй и $7 500 за третью. Примечательно, что компания очень оперативно отреагировала за сообщение Бирсана.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru