



В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

В официальном баг-трекере Google найдены три серьезные уязвимости

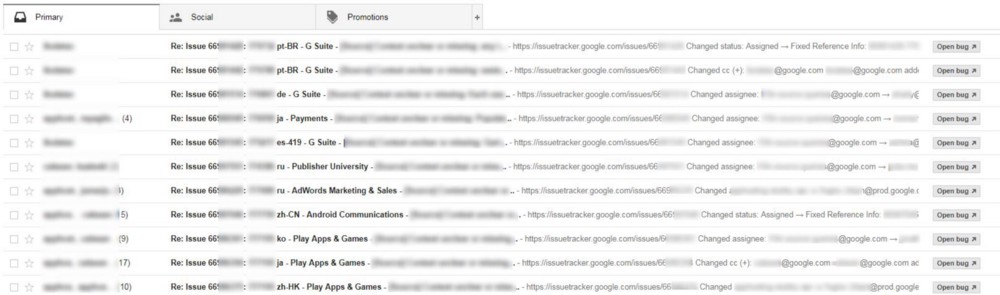
В официальном трекере Google были обнаружены три уязвимости, которые злоумышленники могут использовать для выявления брешей. Нашедший эту дыру безопасности Алекс Бирсан (Alex Birsan), румынский эксперт, утверждает, что этот баг может позволить хакерам получить доступ к уязвимостям, которые еще не были исправлены в продуктах Google.

Эти три бреши затронули Google Issue Tracker (также известное как Buganizer) – приложение, отслеживающее сообщения об ошибках и проблемах безопасности в продуктах Google.

«Buganizer является центральной системой отслеживания ошибок, поэтому весьма вероятно, что в ней также хранятся уязвимости внутренних систем Google. Я провел минимальное исследование, но могу сказать, что там куда более интересная информация, если покопаться», - сказал Бирсан в интервью Bleeping Computer.

Обычно только сотрудники Google и эксперты в области уязвимостей имеют доступ к Buganizer, это строго ограниченный доступ, имеется только к сообщениям, которые они должны исправить.

Бирсан, являющийся разработчиком на Python в румынской компании, специализирующейся на кибербезопасности, говорит, что он выявил ошибки в период с 27 сентября по 4 октября. Он обнаружил три проблемы:

  • Способ регистрации адреса электронной почты в домене @google.com с использованием общей схемы именования адресов электронной почты Buganizer.
  • Способ подписки и получения уведомлений об ошибках, к которым у него не должно было быть доступа.
  • Способ обмана API Buganizer, который может помочь получить доступ к каждой уязвимости.

Google выплатила исследователю $3 133 за обнаружение первой ошибки, $5 000 за обнаружение второй и $7 500 за третью. Примечательно, что компания очень оперативно отреагировала за сообщение Бирсана.

Sony: разумные покупатели не могли принять цифровую игру за собственность

Sony попросила американский суд отклонить коллективный иск покупателей PlayStation Store и заявила: разумный пользователь не мог считать, что приобретает цифровую игру в собственность. Иск подали четверо жителей Калифорнии.

Они утверждают, что магазин использует формулировки «купить сейчас» и «подтвердить покупку», хотя на деле предоставляет ограниченную отзывную лицензию.

Сообщение об этом размещено мелким и ничем не выделенным шрифтом.

Истцы ссылаются на закон AB 2426, действующий с января 2025 года. Он запрещает рекламировать цифровые товары словами «купить» и «покупка» без заметного предупреждения о том, что пользователь получает лицензию, а не право собственности.

Первым делом Sony потребовала отправить спор в индивидуальный арбитраж. Пользовательское соглашение PlayStation запрещает коллективные иски, если клиент письменно не отказался от этого условия в течение 30 дней. Никто из четырёх истцов этого не сделал.

На случай, если арбитражный щит не сработает, корпорация подготовила запасной довод под заголовком «Разумные потребители не были бы введены в заблуждение».

Sony заявила, что в цифровую эпоху невозможно всерьёз полагать, будто покупатель становится владельцем игры. В качестве доказательства компания указала, что разные люди могут приобрести Resident Evil Requiem и каждому участнику мультиплеера нужна собственная копия.

Интернет быстро нашёл в этой логике дополнительный контент. Участники Consumer Rights Wiki собрали десятки примеров, где сама Sony говорит об играх, которыми пользователь владеет. Такие формулировки встречаются в инструкциях по обновлению версий, описании Share Play и даже отметках «подтверждённый владелец» у отзывов.

Слушание по ходатайству Sony назначено на 1 октября.

RSS: Новости на портале Anti-Malware.ru