



Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

Bad Rabbit использовал АНБ-эксплойт EternalRomance для распространения

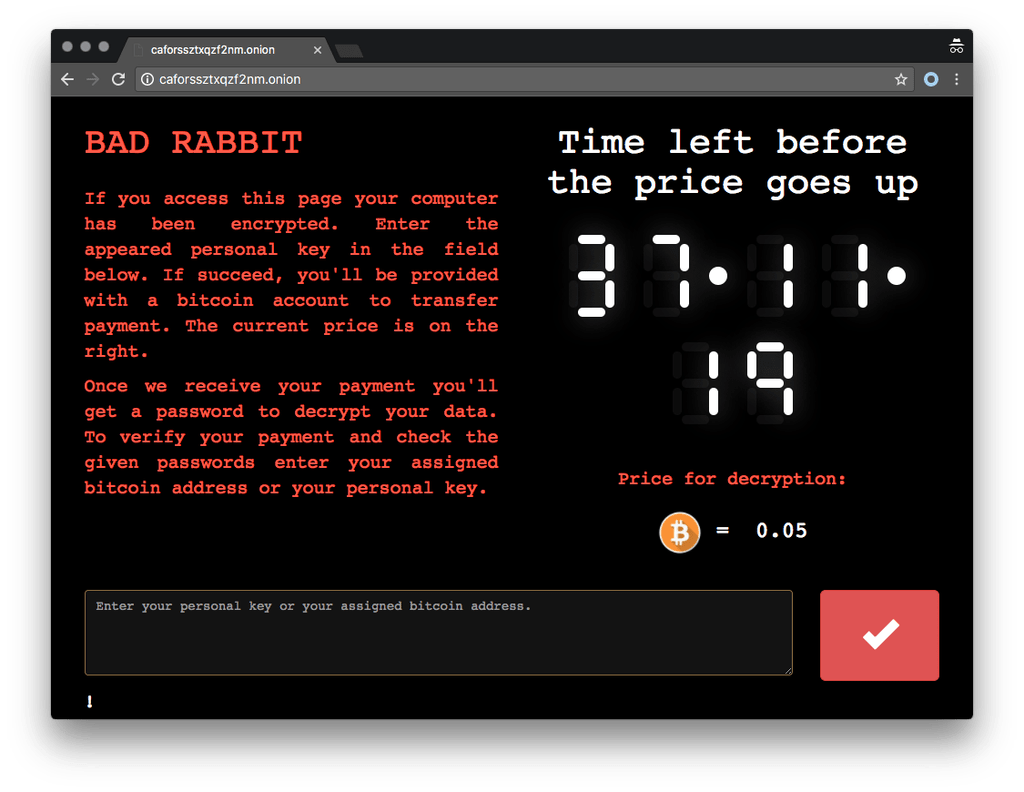
Благодаря анализу исследователей Cisco Talos и F-Secure появились новые интересные детали – эксперты обнаружили использование АНБ-эксплойта EternalRomance в атаках вымогателя Bad Rabbit.

Сначала анализ специалистов показал, что вредоносный код использует протокол Server Message Block (SMB) для распространения в сети. Также в прошлых исследованиях утверждалось, что Bad Rabbit не использовал эксплойт EternalBlue.

А последние данные Cisco Talos показывают, что в атаках вымогателя Bad Rabbit использовался другой эксплойт - EternalRomance.

«В настоящее время у нас нет доказательств того, что эксплойт EternalBlue был как-либо задействован в атаках вымогателя Bad Rabbit. Однако мы отметили использование эксплойта EternalRomance для распространения в сети. Этот эксплойт использует уязвимость, описанную в бюллетене по безопасности Microsoft MS17-010. Эта брешь также была использована во время кампании Nyetya», - говорится в анализе, опубликованном командой Cisco Talos.

Уязвимость, используемая EternalRomance, была исправлена Microsoft в марте 2017 года с выпуском бюллетеня по безопасности MS17-010, в котором также были устранены бреши для эксплойтов EternalChampion, EternalBlue и EternalSynergy.

Все эти эксплойты связывают с Агентством национальной безопасности США (АНБ), хакерская группа Shadow Brokers в начале этого года раскрыла часть арсенала АНБ, содержащего инструменты взлома и эксплойты.

Также стоить отметить, что многие эксперты видят много общего между вредоносами Bad Rabbit и NotPetya.

Последние исследования экспертов также выявили еще один интересный момент – запуск атак Bad Rabbit, судя по всему, планировалось осуществить на несколько месяцев раньше. Некоторые из скомпрометированных доменов, использованных в атаке, были созданы еще в июле 2017 года.

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru