



Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Согласно отчету Check Point Software Technologies,24 октября 2017 года российские СМИ и украинские государственные учреждения пострадали от кибератак нового вида вымогателя BadRabbit. Среди других жертв оказались Турция и Болгария.

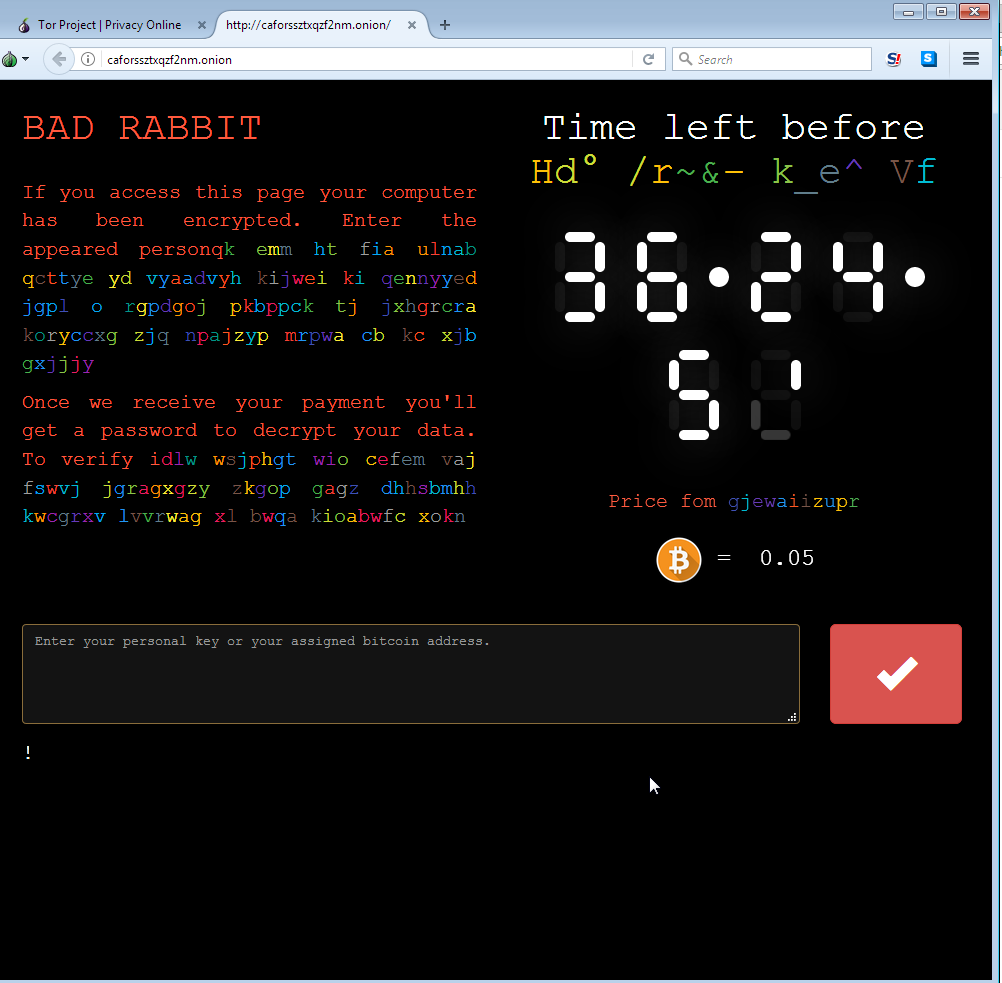
Вымогатель BadRabbit требует от жертв выкуп в размере 0,05 биткоинов (около $ 280) за первые 40 часов заражения, после чего цена, вероятно, будет расти до неизвестных пределов.

Шифровальщик распространяется через фальшивый установщик программного обеспечения Flash, который, как утверждается, появляется как всплывающее окно с официального сайта новостей в России. При нажатии всплывающее окно переадресует жертву на вредоносный сайт, который, в свою очередь, загружает исполняемый дроппер (программу для скрытой установки вредоносного ПО на компьютер жертвы).

Вымогатель использует известное программное обеспечение с открытым кодом под названием DiskCryptor для шифрования дисков жертвы. Экран сообщения о блокировке, который видит пользователь, почти идентичен экранам блокировки Petya и NotPetya. Тем не менее, это единственное сходство, которое мы наблюдали до сих пор между двумя зловредами, во всех других аспектах BadRabbit — совершенно новый и уникальный вид вымогателя.

После успешного заражения вымогатель создает уникальный ключ для каждой жертвы, который виден в файле READ ME.txt, там же указан сайт оплаты, размещенный в Tor.


При вводе пользовательского ключа на сайте оплаты каждый пользователь получает уникальный биткойн-кошелек, на который просят перевести 0,05 биткоина.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru