



Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Согласно отчету Check Point Software Technologies,24 октября 2017 года российские СМИ и украинские государственные учреждения пострадали от кибератак нового вида вымогателя BadRabbit. Среди других жертв оказались Турция и Болгария.

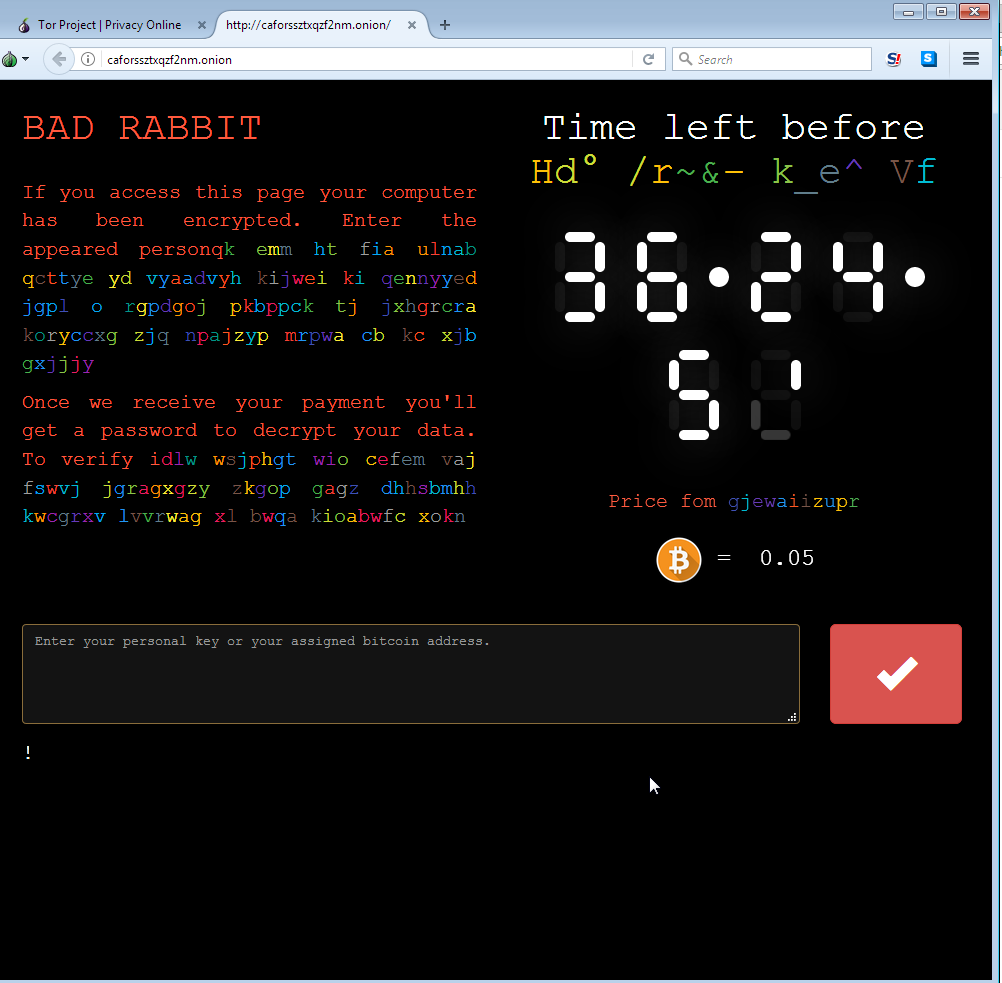
Вымогатель BadRabbit требует от жертв выкуп в размере 0,05 биткоинов (около $ 280) за первые 40 часов заражения, после чего цена, вероятно, будет расти до неизвестных пределов.

Шифровальщик распространяется через фальшивый установщик программного обеспечения Flash, который, как утверждается, появляется как всплывающее окно с официального сайта новостей в России. При нажатии всплывающее окно переадресует жертву на вредоносный сайт, который, в свою очередь, загружает исполняемый дроппер (программу для скрытой установки вредоносного ПО на компьютер жертвы).

Вымогатель использует известное программное обеспечение с открытым кодом под названием DiskCryptor для шифрования дисков жертвы. Экран сообщения о блокировке, который видит пользователь, почти идентичен экранам блокировки Petya и NotPetya. Тем не менее, это единственное сходство, которое мы наблюдали до сих пор между двумя зловредами, во всех других аспектах BadRabbit — совершенно новый и уникальный вид вымогателя.

После успешного заражения вымогатель создает уникальный ключ для каждой жертвы, который виден в файле READ ME.txt, там же указан сайт оплаты, размещенный в Tor.


При вводе пользовательского ключа на сайте оплаты каждый пользователь получает уникальный биткойн-кошелек, на который просят перевести 0,05 биткоина.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru