


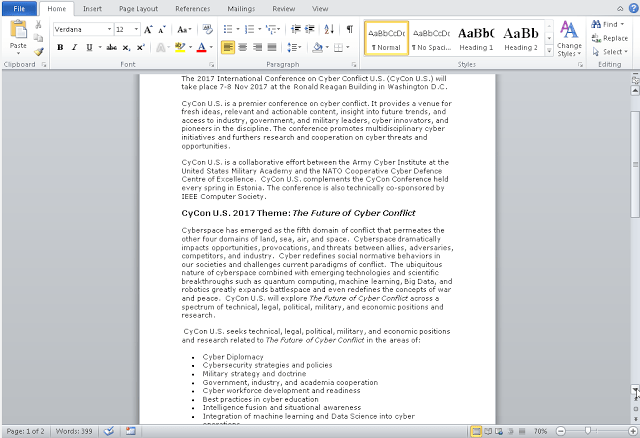

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Исследователи Cisco Talos обнаружили российскую группу кибершпионов, атакующую пользователей с помощью фишинга, содержащего документы, ссылающиеся на конференцию НАТО по кибербезопасности.

Эксперты считают, что за атакой стоит российская группа APT28, также известная как Pawn Storm, Fancy Bear, Sofacy, Group 74, Sednit, Tsar Team и Strontium. Их целью являются люди, интересующиеся конференцией CyCon по кибербезопасности, организованной НАТО.

APT28, которые, как предполагают эксперты, спонсируются государством, использовали документы, содержащие контент, скопированный с официального сайта CyCon в качестве приманки. Злоумышленники явно атаковали экспертов в области кибербезопасности.

«Нам удалось обнаружить новую вредоносную кампанию группы APT28. Интересно, что документ, использующийся в качестве приманки, является поддельным флаером, связанным с конференцией по кибербезопасности CyCon, организованной НАТО. Из-за характера этого документа мы предполагаем, что эта кампания нацелена на людей, интересующихся кибербезопасностью», - говорится в отчете, опубликованном Cisco Talos.

Методика использования конференций по кибербезопасности в качестве приманки в операциях киберпреступников хорошо известна, другие хакеры в прошлом использовали такую же тактику. В прошлом году китайская кибер-шпионская группа, известная как Lotus Blossom, пыталась атаковать пользователей с помощью поддельного приглашения на саммит по кибербезопасности от Palo Alto Networks.

В последней кампании злоумышленники не использовали уязвимости нулевого дня, они полагались на документы Office, содержащие сценарии VBA, используемые для доставки нового варианта Seduploader (также известного как бэкдор GAMEFISH, Sednit, JHUHUGIT и Sofacy).

Seduploader также использовался и в других атаках против НАТО. По словам экспертов, вредонос Seduploader много лет использовался группой APT28, состоит он из двух файлов: дроппера и самой вредоносной нагрузки.

Информация об обнаруженной атаке была опубликована на сайте центра киберзащиты НАТО:

«Информация с нашего сайта была использована с целью заражения пользователей вредоносной программой. Это тот тип атак, когда легитимная информация используется для привлечения внимания жертв».

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru