



Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Исследователи Cisco Talos обнаружили российскую группу кибершпионов, атакующую пользователей с помощью фишинга, содержащего документы, ссылающиеся на конференцию НАТО по кибербезопасности.

Эксперты считают, что за атакой стоит российская группа APT28, также известная как Pawn Storm, Fancy Bear, Sofacy, Group 74, Sednit, Tsar Team и Strontium. Их целью являются люди, интересующиеся конференцией CyCon по кибербезопасности, организованной НАТО.

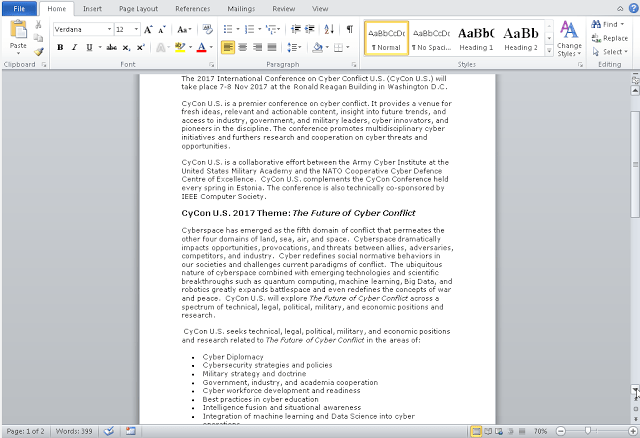
APT28, которые, как предполагают эксперты, спонсируются государством, использовали документы, содержащие контент, скопированный с официального сайта CyCon в качестве приманки. Злоумышленники явно атаковали экспертов в области кибербезопасности.

«Нам удалось обнаружить новую вредоносную кампанию группы APT28. Интересно, что документ, использующийся в качестве приманки, является поддельным флаером, связанным с конференцией по кибербезопасности CyCon, организованной НАТО. Из-за характера этого документа мы предполагаем, что эта кампания нацелена на людей, интересующихся кибербезопасностью», - говорится в отчете, опубликованном Cisco Talos.

Методика использования конференций по кибербезопасности в качестве приманки в операциях киберпреступников хорошо известна, другие хакеры в прошлом использовали такую же тактику. В прошлом году китайская кибер-шпионская группа, известная как Lotus Blossom, пыталась атаковать пользователей с помощью поддельного приглашения на саммит по кибербезопасности от Palo Alto Networks.

В последней кампании злоумышленники не использовали уязвимости нулевого дня, они полагались на документы Office, содержащие сценарии VBA, используемые для доставки нового варианта Seduploader (также известного как бэкдор GAMEFISH, Sednit, JHUHUGIT и Sofacy).

Seduploader также использовался и в других атаках против НАТО. По словам экспертов, вредонос Seduploader много лет использовался группой APT28, состоит он из двух файлов: дроппера и самой вредоносной нагрузки.

Информация об обнаруженной атаке была опубликована на сайте центра киберзащиты НАТО:

«Информация с нашего сайта была использована с целью заражения пользователей вредоносной программой. Это тот тип атак, когда легитимная информация используется для привлечения внимания жертв».

Нейросети пустят в российские школы только с пятого класса

Методические рекомендации Минпросвещения России исключают использование ИИ-сервисов учениками начальной школы. В средних классах нейросети уже допускаются, а старшеклассникам разрешат подключать их к исследовательским проектам. Доступ к цифровому мозгу будут открывать постепенно.

Как сообщила ТАСС директор Института истории, гуманитарного и социального образования НГПУ Ольга Хлытина, для 5-9 классов предусмотрено применение ИИ при поиске информации, объяснении сложных понятий и проверке гипотез.

Старшеклассники смогут использовать нейросети в проектной и исследовательской работе — например, для обработки больших массивов данных и визуализации результатов.

При этом искусственный интеллект нельзя применять во время промежуточной и итоговой аттестации. Учитель также вправе ограничить нейросети на уроках и в заданиях, направленных на развитие творческого мышления, анализа и умения аргументировать собственную позицию.

Рекомендации содержат сценарии использования ИИ для разных предметов. На литературе с его помощью можно создавать изображения персонажей или озвучивать фрагменты произведений, чтобы тренировать выразительное чтение.

Однако всё, что сгенерировала нейросеть для урока, должен критически проверить педагог. Материалы необходимо оценить на научную корректность, соответствие ФГОС, рабочей программе и возрасту учеников.

RSS: Новости на портале Anti-Malware.ru