Сайт объявлений Avito — одна из главных площадок для работы кибермошенников, заявил зампред правления Сбербанка Станислав Кузнецов на Фестивале молодежи и студентов в Сочи.
«Сайт Avito на самом деле - это одна из таких сегодня центральных площадок для того, чтобы действовать именно кибермошенникам. Там есть много разных преступлений, много разных видов преступлений, - заявил Кузнецов. - И, изучая их, мы, собственно говоря, погружаемся в то, как они могут очень тонко найти возможность, чтобы убедить человека сделать то или иное действие».
Кузнецов проиллюстрировал свое выступление слайдом, на котором показано, как именно действуют мошенники на Avito. Слайд выглядел так:
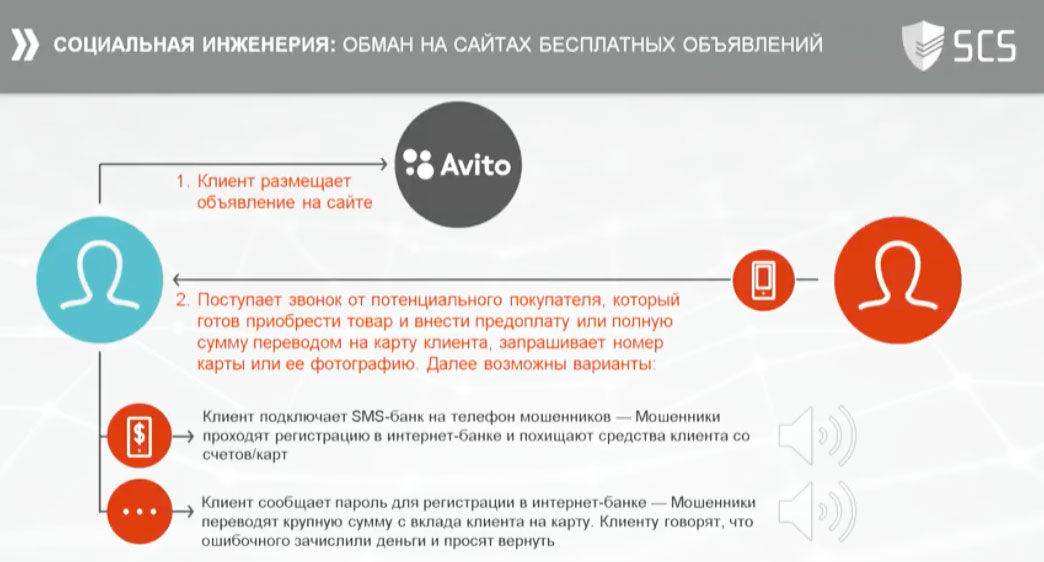
Этим зампред Сбербанка не ограничился. В качестве иллюстрации описанной схемы он привел две аудиозаписи звонков мошенников и их жертв в службу поддержки банка. В первом случае мошенника попросили подтвердить личные данные человека, которым он представился, чего он сделать не сумел и бросил трубку. Во втором случае жертва схемы звонит по переданному ей телефону, который принадлежит ненастоящей службе безопасности банка, и выдает все данные карты «оператору» этой службы — номер, срок действия и трехзначный CVV-код на задней стороне, пишет vedomosti.ru.
«Вот клиент мгновенно выполняет все указания преступника, фактически мошенника: сообщите номер своей карты, сообщите это, сообщите то», - констатировал Кузнецов.
Ответы Avito, «Юлы» и Ozon на претензии Сбербанка
«Заявление господина Кузнецова в наш адрес абсолютно некорректно. Делать подобные заявления - все равно что обвинять интернет в том, что он является причиной возникновения киберпреступности, - заявил представитель Avito. - В этой логике можно допустить аналогичный вывод о том, что Сбербанк является основной площадкой для мошенничества с банковскими картами, являясь лидером по их эмиссии».
«Тем не менее, учитывая наши ведущие позиции в своих отраслях, мы открыты к диалогу со Сбербанком и готовы к сотрудничеству в сфере обеспечения безопасности вне зависимости от этого некорректного заявления», - добавил он. Представитель напомнил, что под объявлениями есть кнопка «Пожаловаться», нажав которую любой пользователь может заявить о публикациях, похожих на мошеннические, и отправить их на рассмотрение модератору. Avito постоянно работает над развитием систем безопасности, заверил его представитель.
Представитель Сбербанка отказался от комментария.
Для модерации и поиска подозрительных объявлений на «Юле» используется искусственный интеллект, который изучает товары на предмет подозрительности, заявил представитель онлайн-площадки. Чаще всего мошенники стараются сыграть на доверии пользователя, убеждая его либо перевести аванс за товар, либо передать данные карты, добавил он.
«Лично у нас не было похожих кейсов, когда данные банковских карт покупателей крадутся во время оплаты на таких сайтах, но такая проблема в интернете действительно существует», - заявил директор по информационной безопасности Ozon Андрей Каширин. Чаще встречаются ситуации, когда известность бренда и соответствующий ему дизайн сайта используют для продажи покупателям товаров низкого качества, добавил он.
Как не стать жертвой мошенников в интернете
По данным ЦБ, в прошлом году мошенникам удалось списать со счетов граждан 1,08 млрд руб.
К площадкам, подобным Avito, есть претензии не только у Сбербанка, но и у всех остальных банков, заметил директор по мониторингу электронного бизнеса Альфа-банка Алексей Голенищев: «Дело в том, что через эти площадки мошенники крадут деньги с помощью простого метода социальной инженерии».
Голенищев описал еще одну схему, по которой работают такие мошенники. Клиент размещает объявление о продаже. С ним связывается человек, якобы очень заинтересовавшийся товаром. Он убеждает, что очень боится того, что этот товар продадут кому-то еще, и предлагает внести депозит. Для этого спрашивает номер банковской карты, на что многие соглашаются. Как только клиент называет номер карты, тут же приходит sms с кодом подтверждения транзакции – но это не перевод на карту, а, наоборот, списание с нее. «На что мало кто обращает внимание. Дальше мошенник убеждает назвать этот код – и эти деньги переводятся не клиенту, а на карту мошенников, подельников звонившего, которые с телефоном дежурят у банкоматов и обналичивают переведенные деньги в течение нескольких минут», - констатирует Голенищев. Вернуть их не получится, поскольку клиент банка сам раскрыл секретный код, добавил он.
«Но случается, что банки замечают подозрительные переводы, связываются с коллегами из другого банка, те блокируют карты и счета, не давая возможности мошенникам снять похищенные средства», - объяснил специалист.
По словам представителя Альфа-банка, таких схем сейчас много - и не только с Аvito, но и с электронными ОСАГО, штрафами ДПС и т. д.










