



Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

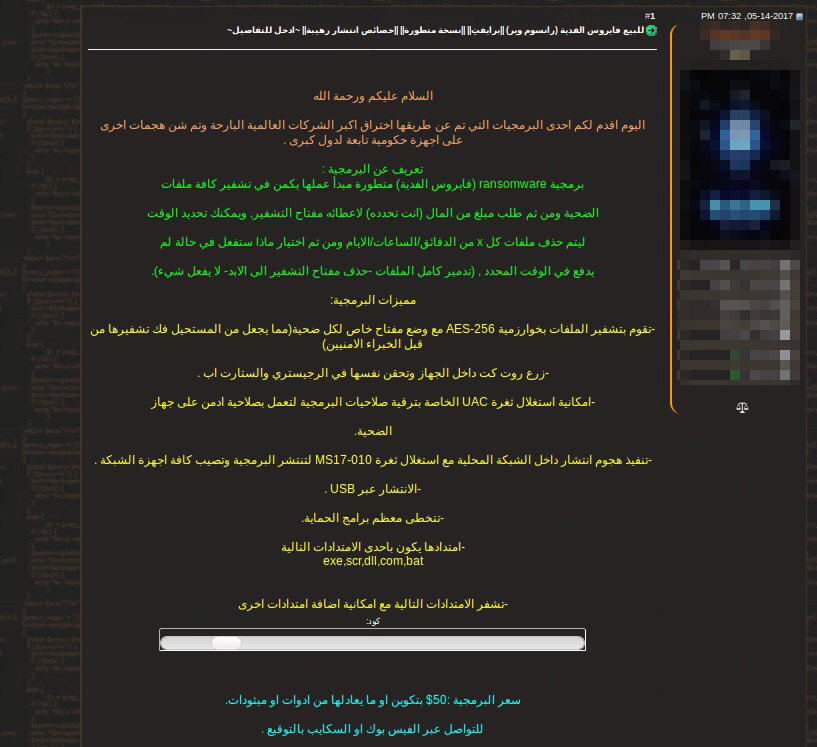
Исследователи Trend Micro наткнулись на одно из рекламных объявлений на арабоязычном хакерском форуме, предлагающее купить пожизненную лицензию на обновляемые варианты вымогателя WannaCry всего за 50 долларов.

Относительно низкая цена WannaCry также отражает еще один уникальный аспект ближневосточного и североафриканского хакерского «братства». В отличие от рынков в России и Северной Америке, например, где киберпреступники стремятся получить прибыль, хакерская среда на Ближнем Востоке и в Северной Африке – целая культура, идеология.

Вредоносные программы вроде троянов удаленного доступа, клавиатурных шпионов и инструментов распространения спама отдаются на таких рынках почти даром. Более того, участники хакерских форумов сотрудничают, например, планируя совместные DDoS-атаки и взломы сайтов.

Рисунок 1. Реклама вымогателя WannaCry на арабоязычном хакерском форуме

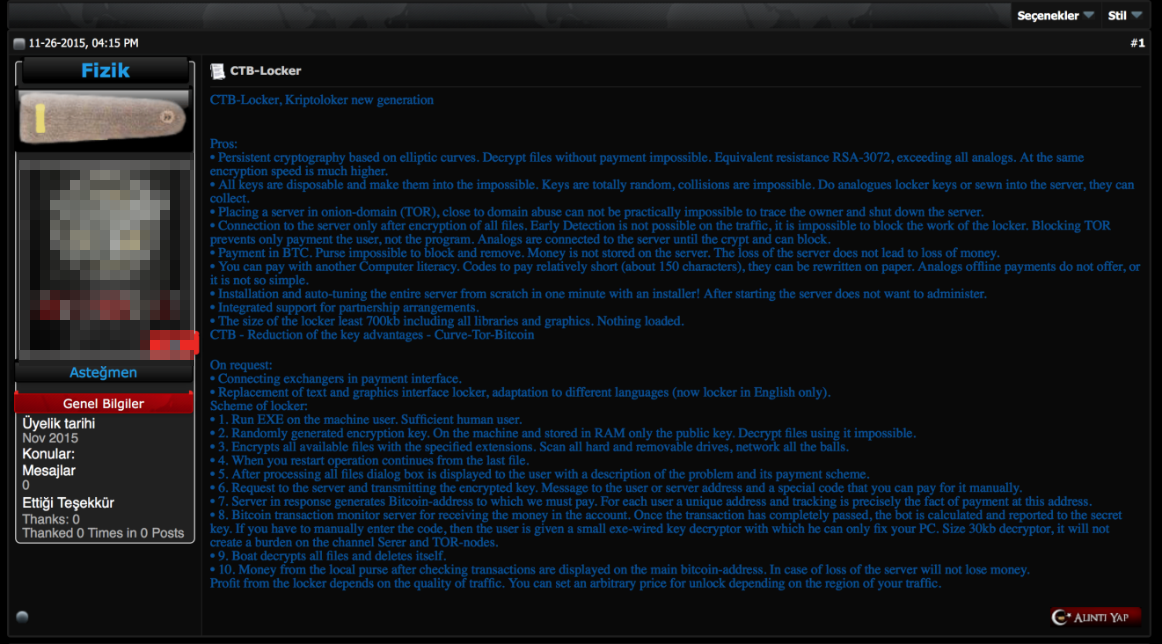
Другие вымогатели также продаются на таких подпольных форумах. Например, эксперты наблюдали продажу CTB-Locker (он же Critroni и Curve-Tor-Bitcoin) на турецком форуме российским киберпреступником под именем Fizik.

Здесь прослеживается еще одна тенденция – российские киберпреступники иногда продают свои товары на ближневосточных и североафриканских хакерских форумах. Более того, иногда оттуда даже нанимают программистов и разработчиков.

Рисунок 2. Реклама Fizik’а на турецком хакерском форуме

Специалисты Trend Micro также опубликовали свои исследования киберпреступных торговых площадок, где анализируются такие вещи, как средние цены на хакерских форумах и перспективы регионов на карте киберпреступности.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru