



Похищающий информацию вредонос FormBook атакует США и Южную Корею

Похищающий информацию вредонос FormBook атакует США и Южную Корею

Похищающий информацию вредонос FormBook атакует США и Южную Корею

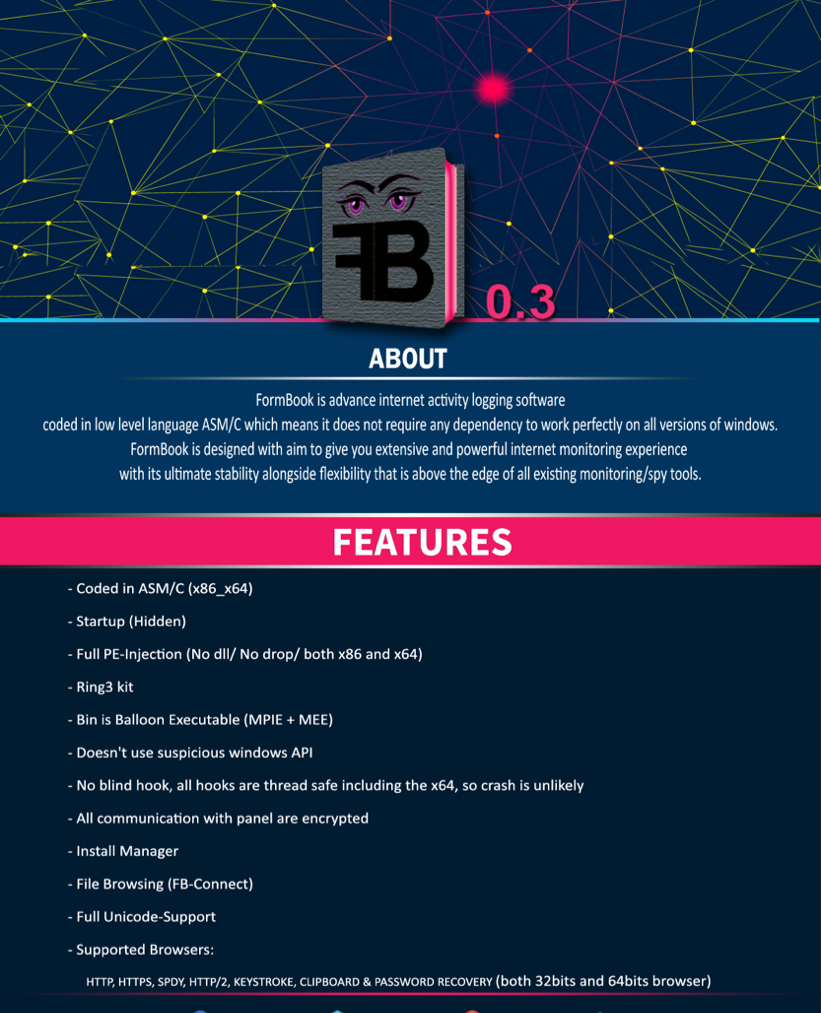
В течение последних нескольких месяцев специалисты компании FireEye наблюдали несколько крупномасштабных рекламных кампаний, распространяющих вредоноса FormBook. FormBook славится тем, что похищает важную информацию, в данном случае он был нацелен на авиационно-космическую и производственную сферы США и Южной Кореи.

Зловред FormBook доставляется пользователям через электронную почту в нескольких видах:

  • PDF-файлы с ссылками на скачивание
  • Файлы DOC и XLS, содержащие вредоносные макросы
  • Архивы ZIP, RAR, ACE и ISO, внутри которых располагается exe-файл

PDF и DOC/XLS были замечена в атаках на США, когда архивы рассылались как в США, так и в Южную Корею. К слову, FormBook рекламировался на различных хакерских форумах с начала 2016 года.

Вредоносная программа внедряется в различные процессы, записывает нажатие клавиш и извлекает информацию из HTTP-сессий жертвы. Также предусмотрено выполнение команд, поступающих от сервера злоумышленников, в их перечень входит загрузка и запуск файлов, запуск процессов, завершение работы или перезагрузка системы, а также кража файлов cookie и локальных паролей.

Одной из наиболее интересных функций FormBook является считывание модуля Windows ntdll.dll и прямой вызов его функций, что делает перехват уровня пользователями неэффективным. Также зловред отличается тем, что случайным образом изменяет путь, имя файла, расширение файла и раздел реестра, используемый для сохранения, чтобы обеспечить себе долгое присутствие в системе.

Возможности FormBook включают:

  • Логирование нажатий клавиш
  • Мониторинг буфера обмена
  • Получение информации из HTTP/HTTPS/SPDY/HTTP2-форм
  • Кража паролей из браузеров и почтовых клиентов
  • Снятие скриншотов

FormBook может получать следующие удаленные команды с сервера злоумышленников:

  • Обновить бота в системе
  • Загрузить и выполнить файл
  • Удалить бот из хост-системы
  • Запустить команду через ShellExecute
  • Очистить файлы cookies браузера
  • Перезагрузить систему
  • Выключить систему
  • Собрать пароли и сделать скриншот
  • Загрузить и распаковать ZIP-архив

Сервер киберпреступников находится, как правило, в следующих доменах верхнего уровня: .site, .website, .tech, .online и .info. Инфраструктура сервера размещена на украинском хостинге BlazingFast.io.

Конфиденциальные данные, собранные с помощью FormBook, могут использоваться для дополнительных действий киберпреступников, например, для вымогательства или мошенничества с банками.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru