



Определен рейтинг мобильных приложений, занесенных в черные списки

Определен рейтинг мобильных приложений, занесенных в черные списки

Определен рейтинг мобильных приложений, занесенных в черные списки

Предприятия используют черный список мобильных приложений для решения проблем, связанных с безопасностью. Портал Appthority выяснил, какие же приложения наиболее часто попадают в такие списки.

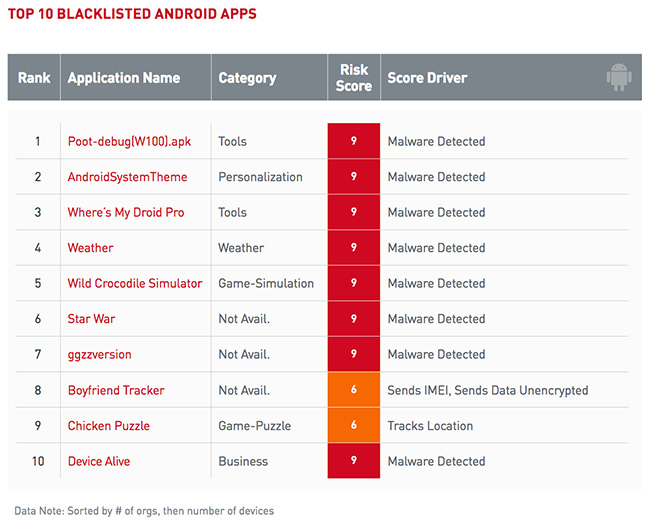
На первом рисунке представлен рейтинг Android-приложений, которые чаще остальных встречаются в черных списках различных компаний:

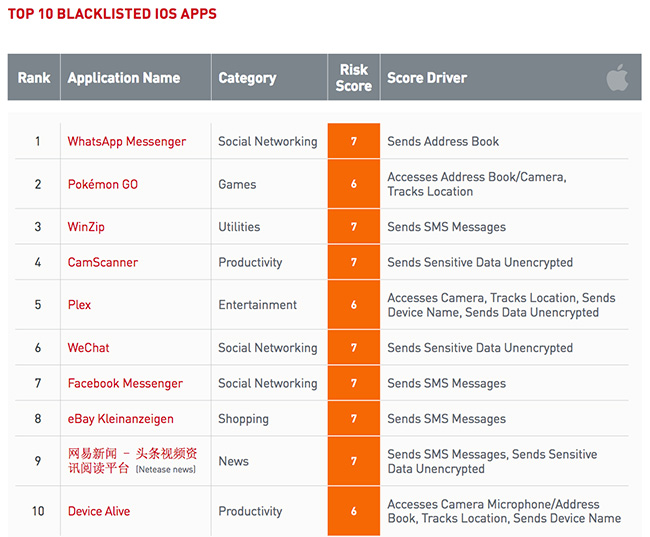
На втором рисунке отражен аналогичный рейтинг для iOS-приложений:

Следовательно, WhatsApp Messenger, Pokémon GO и WinZip вошли в тройку iOS-приложений, находящихся в черных списках предприятий. Для Android эта тройка выглядит следующим образом: Poot-debug(W100).apk, Android System Theme и Where’s My Droid Pro.

Также на рисунках можно отметить, что некоторые приложения для Android получили высокий уровень риска, так как в них были обнаружены вредоносные программы. iOS-приложения, занесенные в черные списки, получили более скромные оценки – в основном они обвиняются в отправке SMS-сообщений, местоположения, незашифрованных конфиденциальных данных.

«Команды безопасности, работающие на предприятиях, должны понимать, какие риски несут используемые в их компаниях мобильные приложения. Наличие таких стратегий, как BYOD (Bring Your Own Device) лишь усложняет работу ИТ-специалистам, не говоря уже о рисках для корпоративных данных», - заявляют в Appthority.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru