



Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эскперт Марко Рамили (Marco Ramilli) проанализировал интересный образец вредоносной программы, которая обладает возможностью обфускации и использует передовые методы для кражи учетных данных и выполнения команд.

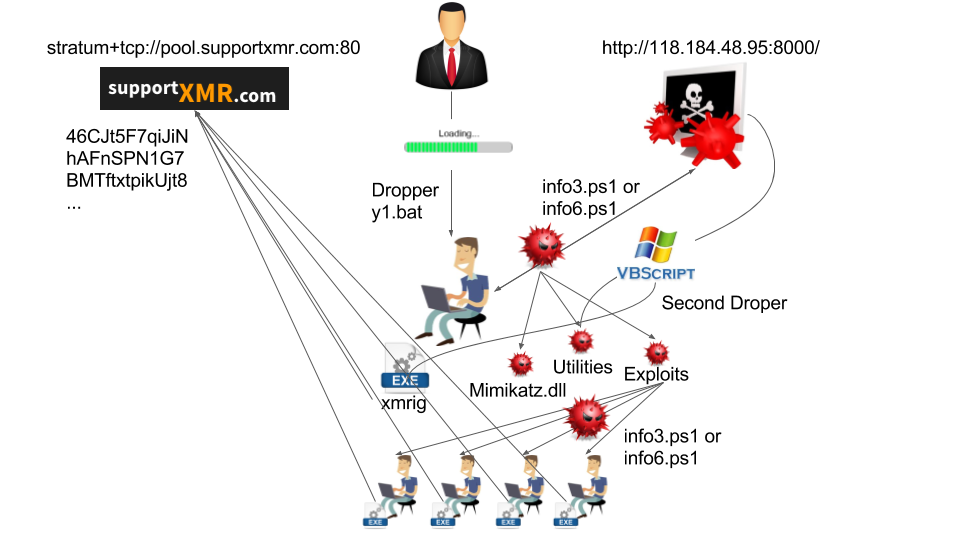
Проанализированный зловред использует довольно сложную схему атаки, все начинается с того, что пользователя обманным путем заставляют запустить файл (в этом случае это был y1.bat). Этот файл доставляется пользователю излюбленным способом злоумышленников – по электронной почте. После запуска вредоносный файл загружает и запускает файл info6.ps1, который представляет собой сильно обфусцированный PowerShell-скрипт, он загружает три компонента:

  1. Mimikatz.dll. Этот модуль используется для кражи пользовательских учетных данных.
  2. Utilities. Этот модуль используется для сканирования внутренних сетей для последующего распространения зловреда. Он запускает нескольких внутренних утилит для: деобфускации, обозначения порядка массивов и запуска эксплойтов. Этот модуль также используется для загрузки (с того же сервера) и выполнения дополнительного файла с именем info.vbs.
  3. Exploits. Этот модуль представляет собой набор известных эксплойтов, таких как eternalblue7_exploit и eternal_blue_powershell.

На последней стадии атаки info.vbs загружает и выполняет файл, являющийся майнером Monero, который находится в свободном доступе на github. Вредонос пытается распространиться, сканируя и атакуя внутренние ресурсы через модуль Exploit, а XMRig запускает майнинг Monero, предоставляя злоумышленнику поступление криптовалюты.

Кроме того, исследователь обнаружил, что у вредоносной программы есть функции бесфайлового существования, когда распакованный компонент не сохраняется на диске жертвы.

Эксперт называет этот зловред «первым майнером с таким сложным механизмом доставки» и «крипто-червем последнего поколения».

Тем не менее, специалиста обеспокоил один факт – зачем создатель этого вредоноса включил первый этап в этой схеме, так как он кажется довольно бесполезным. Возможно, предположил исследователь, этот первый этап является частью более масштабной структуры.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru