



FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

Специалисты FireEye недавно обнаружили вредоносный документ Microsoft Office RTF, эксплуатирующий уязвимость CVE-2017-8759. Эта брешь позволяет злоумышленнику ввести произвольный код во время парсинга SOAP WSDL.

Эксперты FireEye проанализировали документ Microsoft Word, в котором злоумышленники использовали произвольную инъекцию кода для загрузки и выполнения сценария Visual Basic, содержащего команды PowerShell. После этого FireEye поделилась информацией с Microsoft и приурочила ее раскрытие к выпуску соответствующего патча. В свою очередь Microsoft опубликовала рекомендации, которые можно найти здесь.

Исследователи пришли к выводу, что эта брешь использовалась в атаках на русскоязычных пользователей. Этот вывод можно сделать из имени вредоносного документа – «Проект.doc» (MD5: fe5c4d6bb78e170abf5cf3741868ea4c). После успешной эксплуатации CVE-2017-8759 документ загружает несколько компонентов, а в конечном итоге запускает вредоносную нагрузку FINSPY (MD5: a7b990d5f57b244dd17e9a937a41e7f5).

Вредоносная программа FINSPY, также известная как FinFisher или WingBird, в настоящий момент доступна для приобретения на форумах соответствующей тематики. По заявлениям экспертов, этот вредоносный документ использовался государством для атак на русскоязычных пользователей, целью которых являлся кибер-шпионаж.

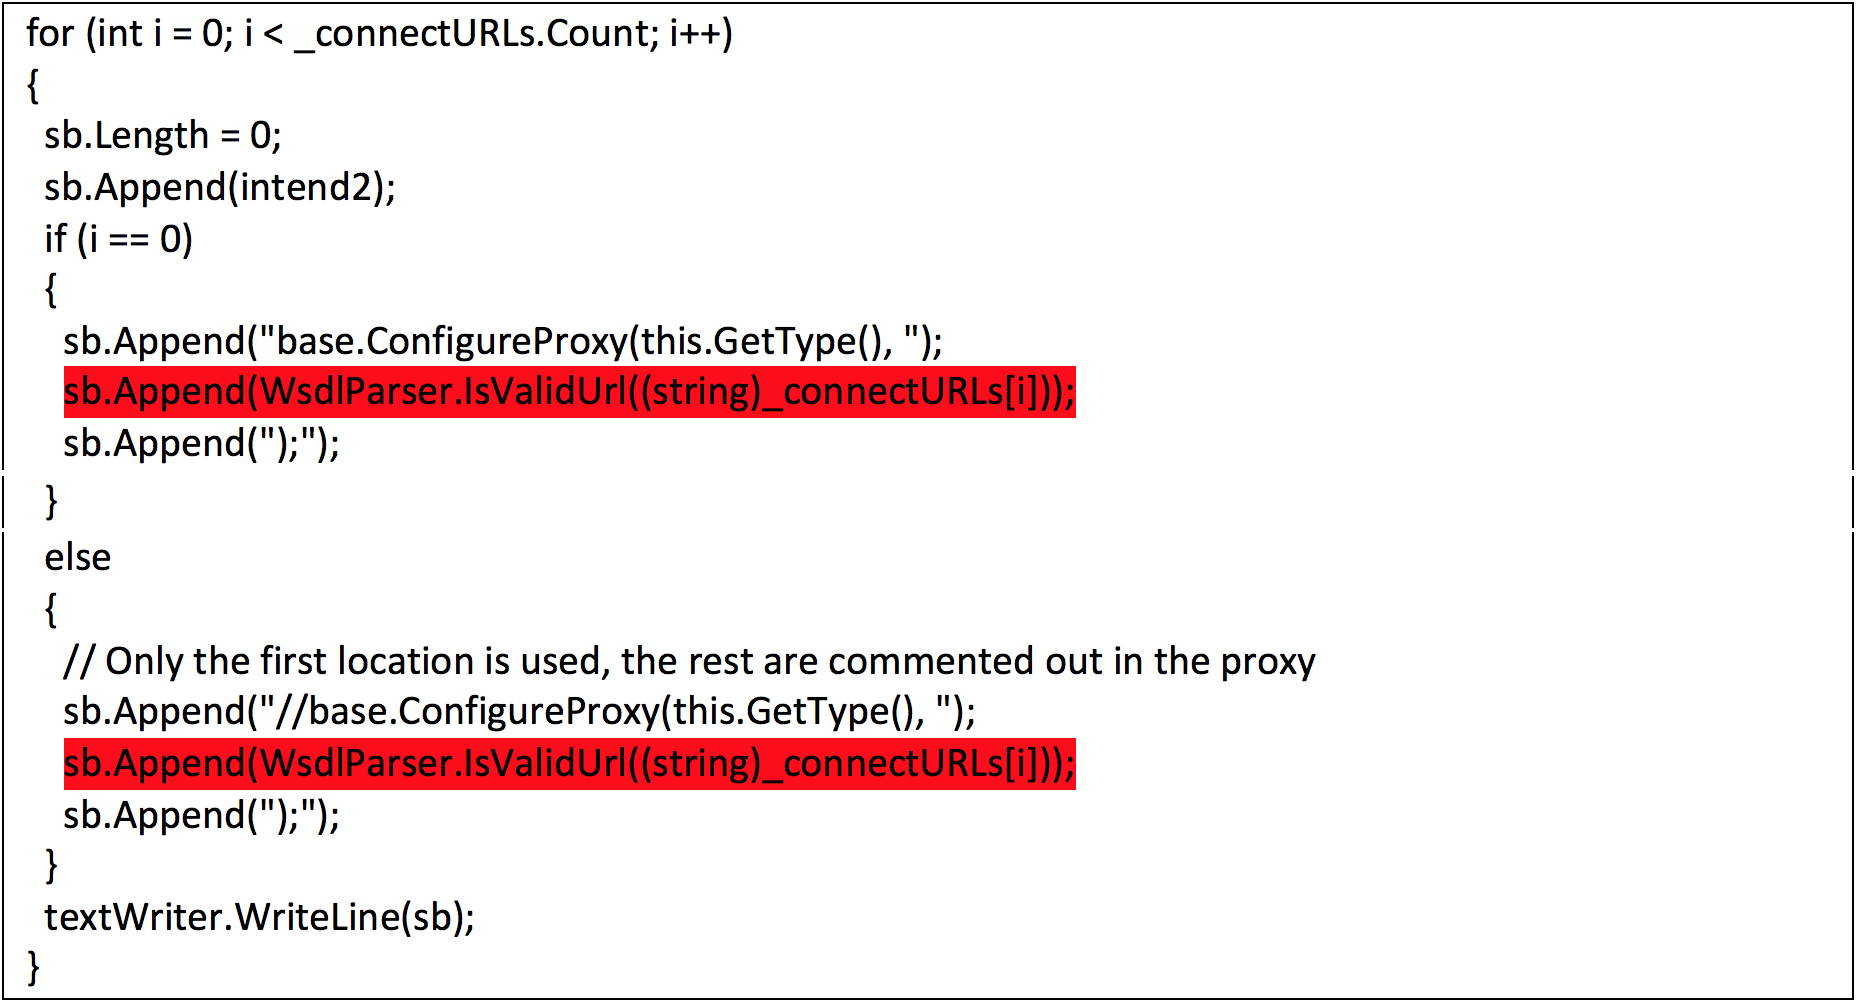
Уязвимость инъекции кода существует в модуле парсера WSDL в методе PrintClientProxy. Это позволяет злоумышленнику вводить и выполнять произвольный код. Часть уязвимого кода показана на картинке ниже.

Атаки, которые FireEye наблюдал в реальных инцидентах, использовали документ Rich Text Format (RTF). Во вредоносных образцах содержались встроенные прошивки SOAP для облегчения эксплуатации.

После успешной эксплуатации вредоносный код создает новый процесс и использует mshta.exe для извлечения HTA-скрипта с именем «word.db» с сервера злоумышленника. Скрипт HTA удаляет исходный код, скомпилированную DLL и файлы PDB с диска, а затем загружает и запускает вредоноса FINSPY с именем left.jpg, который, несмотря на расширение, является исполняемым файлом.

Left.jpg (md5: a7b990d5f57b244dd17e9a937a41e7f5) использует сильно обфусцированный код, в котором есть встроенная функция анти-анализа, что серьезно затрудняет его исследование.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru