



Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Исследователи Symantec обратили внимание на то, насколько легко любому человеку стать автором вредоносных программ для Android. Все это возможно благодаря набору для разработчика троянов Trojan Development Kits (TDKs) под мобильные платформы.

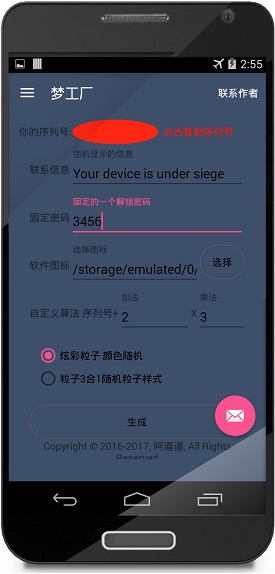
Желающие стать разработчиком вредоносов для смартфонов могут начать использовать TDK, сначала загрузив бесплатное приложение. Такие приложения доступны на хакерских форумах. Они имеют простой в использовании интерфейс, ничем не отличается от любого другого приложения Android.

Для того чтобы сгенерировать зловреда, злоумышленнику нужно всего лишь заполнить форму, выбрав требуемые настройки.

Самое печальное, что для создания вымогателя для Adnroid не требуется никаких особых навыков – если вы можете играть в Crossy Road, то вам удастся и это. Настраивается все, от отображаемого сообщения с требованием выкупа, для ключа разблокировки. Не придется писать ни одной строки кода.

«После заполнения всей необходимой информации и настроек, начинающий киберпреступник должен нажать на кнопку ‘Create’, после чего предлагается подписаться на услугу. Приложение позволяет пользователю начать онлайн-чат с разработчиком, где они могут оговорить единовременный платеж. После оформления подписки пользователь может создавать столько вариантов вымогателей, сколько пожелает» - говорит эксперт Динеш Венкатесан (Dinesh Venkatesan).

Единственным ограничением, с которым может столкнуться пользователь этого приложения – китайский интерфейс. Однако если есть спрос, есть и вероятность, что такие инструменты оснастят наличием различных языковых пакетов, для удобства работы с ними.

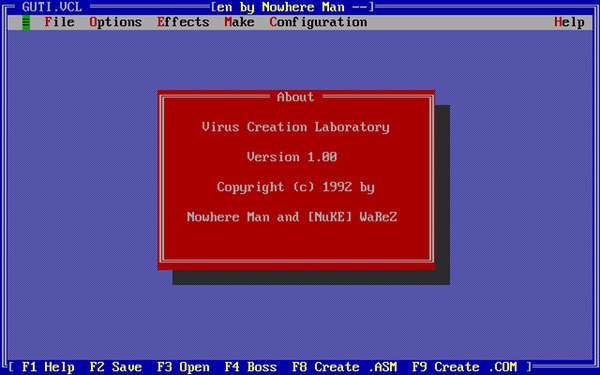
Эксперты считают удивительным, что такие решения появились только сейчас, так как еще 25 лет назад была похожая история с лабораторией для создания вирусов под DOS.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru