



Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Исследователи Symantec обратили внимание на то, насколько легко любому человеку стать автором вредоносных программ для Android. Все это возможно благодаря набору для разработчика троянов Trojan Development Kits (TDKs) под мобильные платформы.

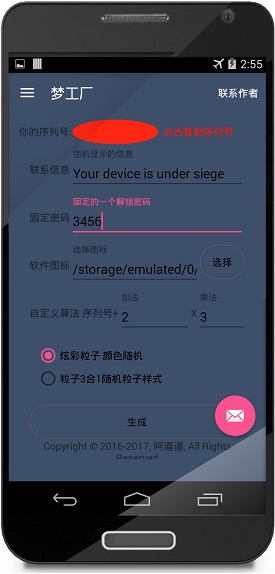
Желающие стать разработчиком вредоносов для смартфонов могут начать использовать TDK, сначала загрузив бесплатное приложение. Такие приложения доступны на хакерских форумах. Они имеют простой в использовании интерфейс, ничем не отличается от любого другого приложения Android.

Для того чтобы сгенерировать зловреда, злоумышленнику нужно всего лишь заполнить форму, выбрав требуемые настройки.

Самое печальное, что для создания вымогателя для Adnroid не требуется никаких особых навыков – если вы можете играть в Crossy Road, то вам удастся и это. Настраивается все, от отображаемого сообщения с требованием выкупа, для ключа разблокировки. Не придется писать ни одной строки кода.

«После заполнения всей необходимой информации и настроек, начинающий киберпреступник должен нажать на кнопку ‘Create’, после чего предлагается подписаться на услугу. Приложение позволяет пользователю начать онлайн-чат с разработчиком, где они могут оговорить единовременный платеж. После оформления подписки пользователь может создавать столько вариантов вымогателей, сколько пожелает» - говорит эксперт Динеш Венкатесан (Dinesh Venkatesan).

Единственным ограничением, с которым может столкнуться пользователь этого приложения – китайский интерфейс. Однако если есть спрос, есть и вероятность, что такие инструменты оснастят наличием различных языковых пакетов, для удобства работы с ними.

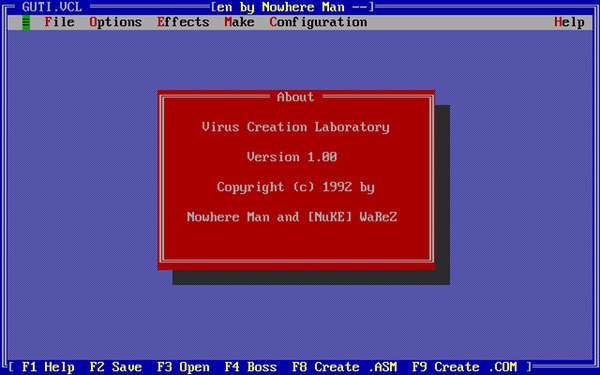
Эксперты считают удивительным, что такие решения появились только сейчас, так как еще 25 лет назад была похожая история с лабораторией для создания вирусов под DOS.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru