



MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

Атаки вымогателя на базы данных MongoDB на прошлой неделе достигли пика, когда злоумышленникам удалось захватить более 26 000 серверов. Эти атаки, обнаруженные исследователями Диланом Кацем (Dylan Katz) и Виктором Геверсом (Victor Gevers), являются продолжением так называемого Апокалипсиса MongoDB, который начался в конце декабря 2016 года и продолжался в первые месяцы 2017 года.

В процессе этих атак киберпреступные группы сканировали сеть в поиске баз данных MongoDB, открытых для внешних подключений. Затем они уничтожили их содержимое и заменили его требованием выкупа.

Большинство из этих открытых баз данных принадлежали тестовым системам, но некоторые из них содержали данные о производстве. Также интересен тот факт, что некоторые компании выплачивали выкуп, а позже узнавали, что были обмануты, а у нападавших никогда не было их данных.

По словам экспертов, отслеживающих атаки и записывающих свои данные в таблицу Google Docs, в общей сложности хакеры разрушили более 45 000 баз данных, эта цифра может быть даже больше. Помимо MongoDB атаке подверглись также такие серверные технологии, как ElasticSearch, Hadoop, CouchDB, Cassandra и MySQL.

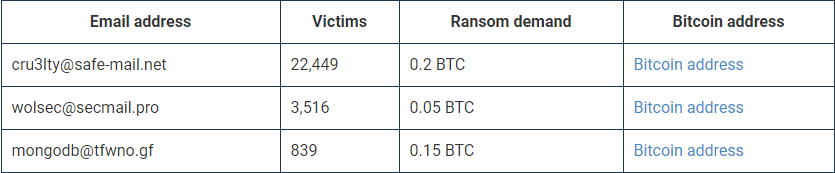
Три отдельные группы хакеров, принимающих участие в атаках, можно дифференцировать по адресам электронной почты, который они использовали в примечаниях о выкупе. На изображении ниже приведены данные по количеству жертв и сумме выкупа по каждой группе киберпреступников:

Эксперты также призывают обеспечить безопасность своих баз данных, так как наблюдались случаи, когда пользователи восстанавливали свои базы из бэкапов, но были успешно атакованы повторно.

«Нам потребуется выяснить подробности, чтобы получить полную картину. Что именно было не так с этими базами данных – неверные настройки безопасности, устаревшая версия или уязвимость» - говорит Геверс.

Геверс также уточнил, что ему потребуется пригласить некоторых внешних экспертов, чтобы они помогли ему проанализировать эти масштабные атаки.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru