



Фото голого Джастина Бибера хакеры добавили в Instagram Селены Гомес

Фото голого Джастина Бибера хакеры добавили в Instagram Селены Гомес

Фото голого Джастина Бибера хакеры добавили в Instagram Селены Гомес

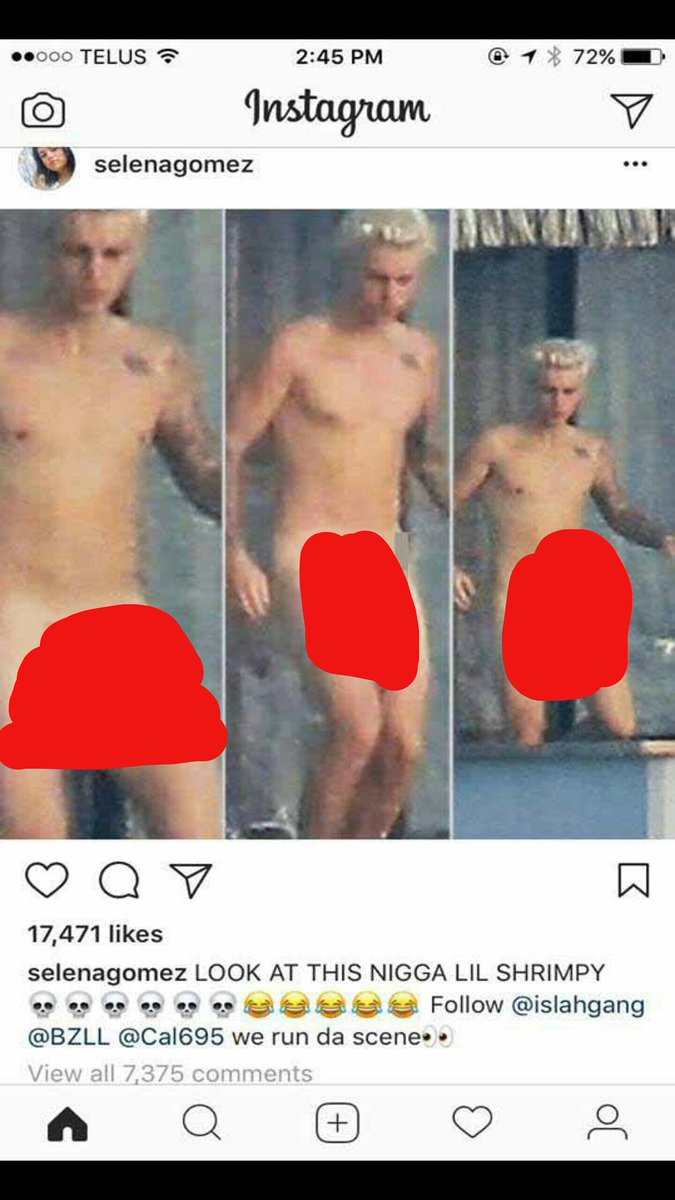
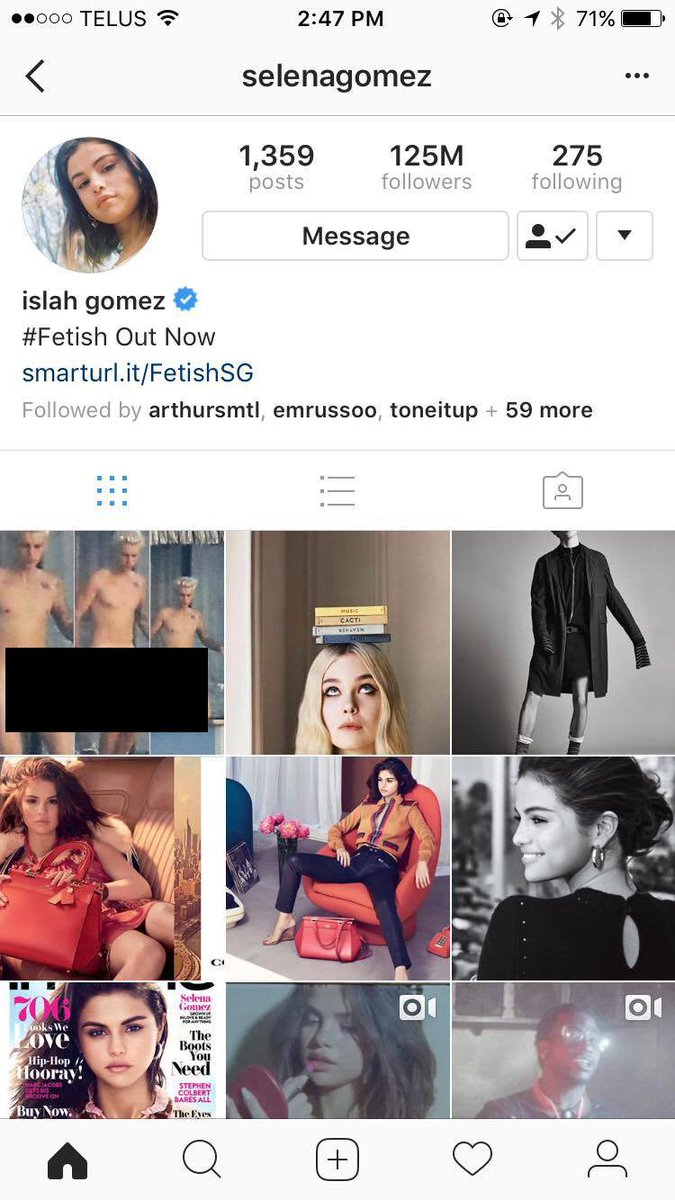
Хакеры взломали страницу Instagram американской певицы Селены Гомес и выложили в Сеть пикантную фотографию ее бывшего возлюбленного Джастина Бибера. Особую пикантность ситуации придаёт тот факт, что знаменитости раньше встречались. Пара распалась ещё в 2014 году, однако таблоиды и соцсети не упускают любую возможность, чтобы "заподозрить" кумиров подростков в воссоединении.

Модель и певица Селена Гомес вновь оказалась жертвой хакеров, взломавших её страничку в "Инстаграме". На этот раз киберпреступники не стали изобретать схемы, чтобы, например, разыграть коллег 25-летней знаменитости или кинуть её фанатов на деньги. Хакеры решили действовать более изощрённо и выложить через её аккаунт фото обнажённого поп-исполнителя Джастина Бибера, пишет life.ru.


Ситуация выглядит ещё более пикантной на фоне того, что Селена Гомес и Джастин Бибер раньше встречались. Пара распалась в 2014-м, но и после этого Селена посвящала бывшему возлюбленному песни, а он писал ей комментарии в социальных сетях и просил прощения.

Отметим, певица оперативно вернула себе доступ к аккаунту и удалила снимки голого Бибера.

Тем не менее многие поклонники Селены Гомес успели всё заскринить.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru