



Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Исследователям из Proofpoint удалось обнаружить новый вымогатель – Defray. Этот вредонос используется в таргетированных атаках на организации образования и здравоохранения. Свое имя вымогатель получил из-за имени командного центра (C&C).

Командный центр Defray находится по адресу defrayable-listings[.]000webhostapp[.]com, этот вымогатель распространяется через вложения в виде документов Microsoft Word в электронной почте. Эксперты выделили две целевые атаки - 15 и 22 августа, обе были предназначены для конкретных организаций.

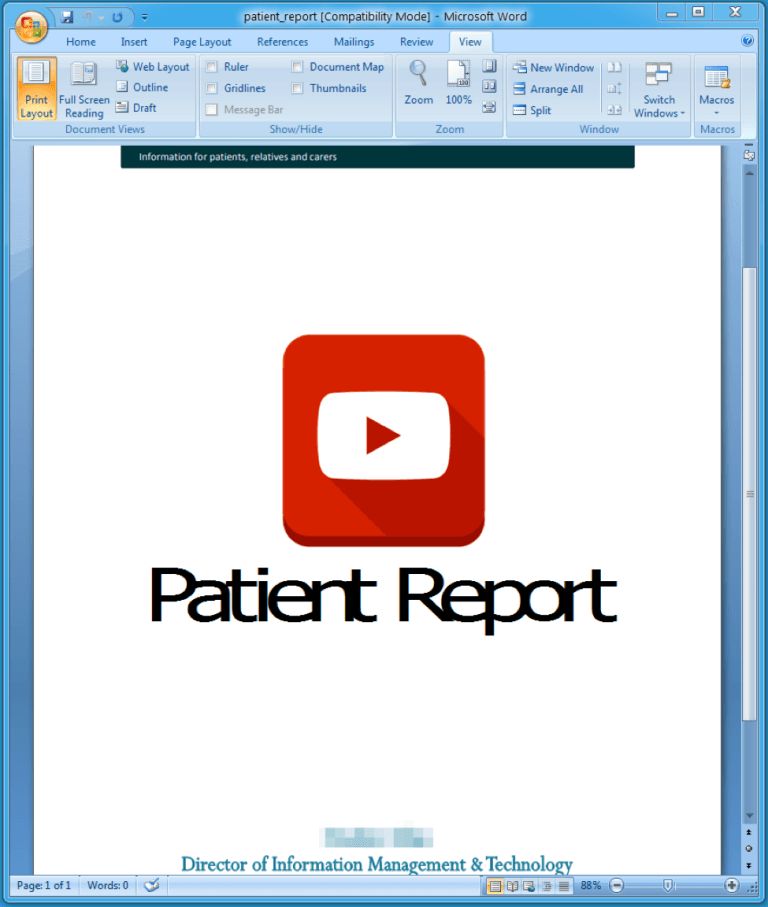
Атака, зафиксированная 22 августа, была направлена главным образом на здравоохранение и образование, вредоносные документы Microsoft Word в этой рассылке содержали встроенный исполняемый файл (OLE-объект). Также в документах находился логотип британской больницы в правом верхнем углу, подразумевалось, что письмо пришло от директора по управлению информацией и технологией этой больницы.

Проходившая же 15 августа атака была направлена на сферу производства и технологий, злоумышленники использовали письмо с темой «Заказ» и документ Microsoft Word, содержащий встроенный исполняемый файл (также OLE-объект). Эти письма приходили от якобы британского аквариума.

Киберпреступники требуют 5 000 долларов, но исследователи отметили, что пострадавшему пользователю предоставляются несколько адресов электронной почты, предположительно, принадлежащих злоумышленнику Игорю Глушкову, чтобы жертва смогла вести переговоры о меньшей сумме выкупа.

Defray шифрует множество типов файлов, при этом, не добавляя к ним расширения. После завершения процесса шифрования этот вымогатель может отключить восстановление при запуске и удалить копии теневого копирования. В Windows 7 он контролирует и завершает запущенные процессы с помощью графического интерфейса, например, диспетчер задач и браузеры.

«Defray сложно назвать масштабным вымогателем, он распространяется маленькими порциями, атакуя определенные сферы. Он не продается как услуга, и, судя по всему, принадлежит только одной группе киберпреступников» - отмечает Proofpoint.

Подпишитесь на новости

Работа в ИТ стала красным флагом для некоторых женщин

Хорошая зарплата, востребованная профессия, работа в известной компании — казалось бы, отличный набор для знакомства. Но у некоторых американских айтишников название работодателя превращает флирт в разговор об этике и политике. Вместо обсуждения следующего свидания приходится объяснять карьерный выбор.

Как пишет Wired, сотрудник Palantir Гэри столкнулся с настолько резкими реакциями женщин, что теперь предпочитает скрывать место работы.

Даже друзья попросили его не упоминать компанию на вечеринках, чтобы не портить шансы всей группы познакомиться.

У сотрудника Tesla Джеймса другая проблема: собеседницы задают вопросы о его политических взглядах. Работа в компании Илона Маска становится поводом подозревать симпатии к её руководителю.

Специалист по знакомствам Эми Лоран связывает это с претензиями к технологическим гигантам из-за слежки, неравенства и вытеснения работников искусственным интеллектом. По её наблюдениям, профессию клиента теперь порой приходится подавать с оговоркой.

Получается, что человек приходит знакомиться, а вместе с ним на свидании незримо присутствует репутация работодателя. Должность становится коротким ответом на гораздо более сложный вопрос — какие у человека ценности. Хотя сама по себе запись в резюме этого не объясняет.

Тем не менее объявлять айтишников нежелательными партнёрами рано. Но рассчитывать, что известный технологический бренд автоматически добавит привлекательности, героям публикации уже не приходится.

RSS: Новости на портале Anti-Malware.ru