



Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Новый сценарий атак через электронную почту, получивший имя ROPEMAKER, позволяет хакерам изменять содержимое писем электронной почты, полученных пользователями, через удаленные файлы CSS.

ROPEMAKER подразумевает, что злоумышленник отправляет письмо в формате HTML жертве, но вместо того, чтобы использовать встроенный CSS, он использует CSS-файл, загруженный с сервера.

Цель же заключается в том, чтобы написать и отправить изначально безобидное электронное письмо, которое затем можно изменить с помощью CSS, размещенного на сервере хакера.

Для киберпреступников также несомненным плюсом будет обход антивирусных сканеров, так как системы безопасности электронной почты не пересканируют электронные письма, доставленные в почтовые ящики пользователей, а только входящие.

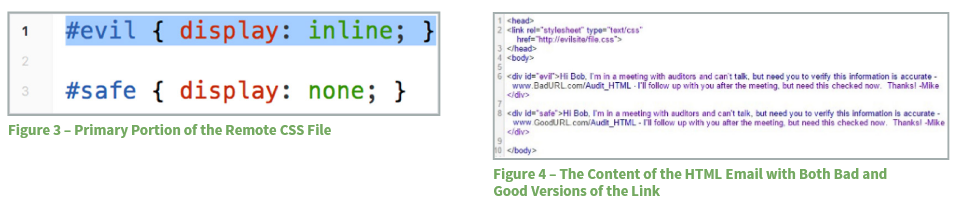
Исследователь безопасности Франсиско Рибейро  (Francisco Ribeiro), обнаруживший этот хитроумный метод, утверждает, что он обнаружил два метода проведения атаки ROPEMAKER. Первый метод называется ROPEMAKER Switch Exploit, он задействует CSS-свойство "display" для различных элементов.

Например, злоумышленник может отправить электронное письмо с двумя ссылками, одна безопасная и одна вредоносная, и отобразить только безопасную. После того, как письмо будет доставлено, хакер просто поменяет удаленный CSS-файл и отобразит вредоносную ссылку.

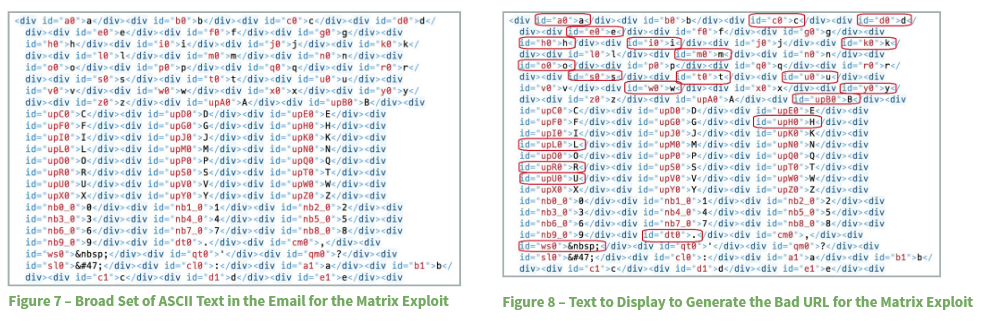
Второй метод называется ROPEMAKER Matrix Exploit и полагается на встраивание всех символов ASCII в качестве каждой буквы внутри письма электронной почты. Используя правила CSS, злоумышленник может поочередно изменять видимость каждой буквы и воссоздавать текст, который изначально был скрыт.

Обе атаки невидимы для сканеров электронной почты, однако техника Matrix Exploit создает очень громоздкие письма. Эксперт заявил, что стоит опасаться роста числа таких атак в ближайшее время.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru