



Хакеры могут отключать функции безопасности в современных автомобилях

Хакеры могут отключать функции безопасности в современных автомобилях

Хакеры могут отключать функции безопасности в современных автомобилях

Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.

Взлом автомобилей уже давно не новая тема в кругу исследователей безопасности, буквально недавно мы сообщали о том, что китайским экспертам удалось взломать Tesla Model X. Теперь же исследователи обнаружили новый хакерский трюк, позволяющий злоумышленникам отключать подушки безопасности и другие системы автомобилей.

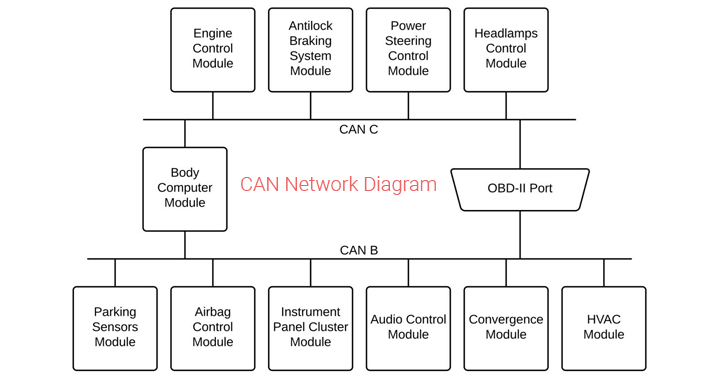
Эксперты Trend Micro в сотрудничестве с Politecnico di Milano и Lablayer Labs обнаружили критическую уязвимость безопасности в протоколе CAN (сеть контроллеров), которые используются автомобильными компонентами для связи друг с другом.

Первоначально разработанный в 1983 году и введенный в эксплуатацию в 1989 году, стандарт CAN управляет большинством электрических подсистем, находящихся в современных умных автомобилях. Наличие уязвимостей может позволить злоумышленникам отключить важные функции безопасности транспортного средства, например, подушки безопасности, рулевое управление, датчики парковки, антиблокировочную систему и почти любой компьютерный компонент, подключенный к CAN автомобиля.

Поскольку стандарт CAN используется в практически каждом легковом автомобиле, находящемся в настоящее время в эксплуатации, основной недостаток безопасности затрагивает все современные, подключенные к интернету транспортные средства.

«Наш алгоритм эксплуатации уязвимости опирается на то, как CAN обрабатывает ошибки. Ошибки возникают, когда устройство считывает значения, не соответствующие ожидаемым» - пишет исследователь Trend Micro Федерико Магги (Federico Maggi) в блоге.

Перегружая систему сообщениями об ошибках, злоумышленники могут заставить устройство перейти в состояние, при котором произойдет его отключение от большей части CAN-системы. Это, в свою очередь, позволяет атакующим деактивировать такие важные системы, как система подушек безопасности или антиблокировочная тормозная система, что может привести к опасным и даже смертельным ситуациям.

Атака требует того, чтобы у злоумышленника был доступ к атакуемому автомобилю. Тем не менее, эксперты считают, что нынешние тенденции в области аренды транспортных средств могут сделать сценарий атаки куда более опасным.

Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.

" />

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru