Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.
Взлом автомобилей уже давно не новая тема в кругу исследователей безопасности, буквально недавно мы сообщали о том, что китайским экспертам удалось взломать Tesla Model X. Теперь же исследователи обнаружили новый хакерский трюк, позволяющий злоумышленникам отключать подушки безопасности и другие системы автомобилей.
Эксперты Trend Micro в сотрудничестве с Politecnico di Milano и Lablayer Labs обнаружили критическую уязвимость безопасности в протоколе CAN (сеть контроллеров), которые используются автомобильными компонентами для связи друг с другом.
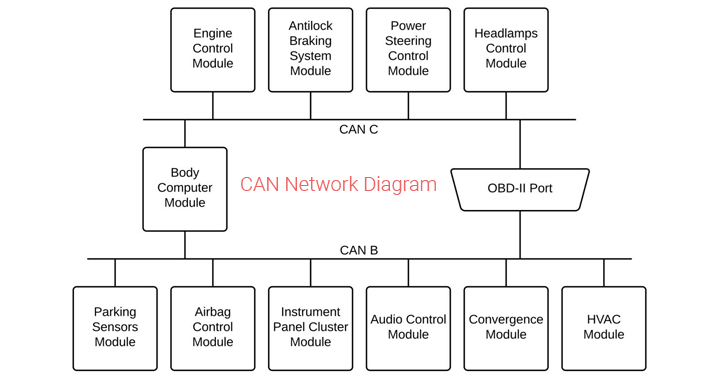
Первоначально разработанный в 1983 году и введенный в эксплуатацию в 1989 году, стандарт CAN управляет большинством электрических подсистем, находящихся в современных умных автомобилях. Наличие уязвимостей может позволить злоумышленникам отключить важные функции безопасности транспортного средства, например, подушки безопасности, рулевое управление, датчики парковки, антиблокировочную систему и почти любой компьютерный компонент, подключенный к CAN автомобиля.
Поскольку стандарт CAN используется в практически каждом легковом автомобиле, находящемся в настоящее время в эксплуатации, основной недостаток безопасности затрагивает все современные, подключенные к интернету транспортные средства.
«Наш алгоритм эксплуатации уязвимости опирается на то, как CAN обрабатывает ошибки. Ошибки возникают, когда устройство считывает значения, не соответствующие ожидаемым» - пишет исследователь Trend Micro Федерико Магги (Federico Maggi) в блоге.
Перегружая систему сообщениями об ошибках, злоумышленники могут заставить устройство перейти в состояние, при котором произойдет его отключение от большей части CAN-системы. Это, в свою очередь, позволяет атакующим деактивировать такие важные системы, как система подушек безопасности или антиблокировочная тормозная система, что может привести к опасным и даже смертельным ситуациям.
Атака требует того, чтобы у злоумышленника был доступ к атакуемому автомобилю. Тем не менее, эксперты считают, что нынешние тенденции в области аренды транспортных средств могут сделать сценарий атаки куда более опасным.













