



Хакеры могут отключать функции безопасности в современных автомобилях

Хакеры могут отключать функции безопасности в современных автомобилях

Хакеры могут отключать функции безопасности в современных автомобилях

Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.

Взлом автомобилей уже давно не новая тема в кругу исследователей безопасности, буквально недавно мы сообщали о том, что китайским экспертам удалось взломать Tesla Model X. Теперь же исследователи обнаружили новый хакерский трюк, позволяющий злоумышленникам отключать подушки безопасности и другие системы автомобилей.

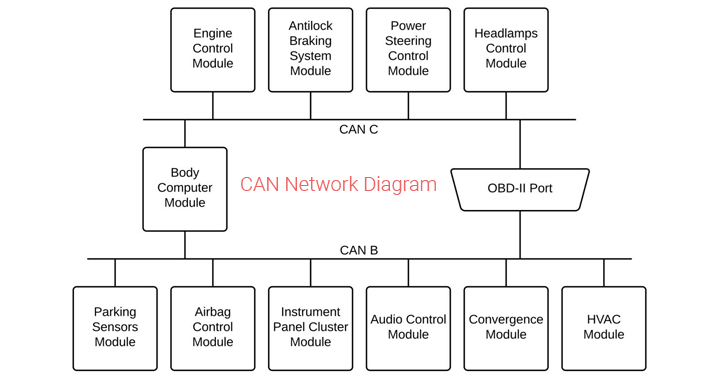
Эксперты Trend Micro в сотрудничестве с Politecnico di Milano и Lablayer Labs обнаружили критическую уязвимость безопасности в протоколе CAN (сеть контроллеров), которые используются автомобильными компонентами для связи друг с другом.

Первоначально разработанный в 1983 году и введенный в эксплуатацию в 1989 году, стандарт CAN управляет большинством электрических подсистем, находящихся в современных умных автомобилях. Наличие уязвимостей может позволить злоумышленникам отключить важные функции безопасности транспортного средства, например, подушки безопасности, рулевое управление, датчики парковки, антиблокировочную систему и почти любой компьютерный компонент, подключенный к CAN автомобиля.

Поскольку стандарт CAN используется в практически каждом легковом автомобиле, находящемся в настоящее время в эксплуатации, основной недостаток безопасности затрагивает все современные, подключенные к интернету транспортные средства.

«Наш алгоритм эксплуатации уязвимости опирается на то, как CAN обрабатывает ошибки. Ошибки возникают, когда устройство считывает значения, не соответствующие ожидаемым» - пишет исследователь Trend Micro Федерико Магги (Federico Maggi) в блоге.

Перегружая систему сообщениями об ошибках, злоумышленники могут заставить устройство перейти в состояние, при котором произойдет его отключение от большей части CAN-системы. Это, в свою очередь, позволяет атакующим деактивировать такие важные системы, как система подушек безопасности или антиблокировочная тормозная система, что может привести к опасным и даже смертельным ситуациям.

Атака требует того, чтобы у злоумышленника был доступ к атакуемому автомобилю. Тем не менее, эксперты считают, что нынешние тенденции в области аренды транспортных средств могут сделать сценарий атаки куда более опасным.

Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.

" />

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru