



Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

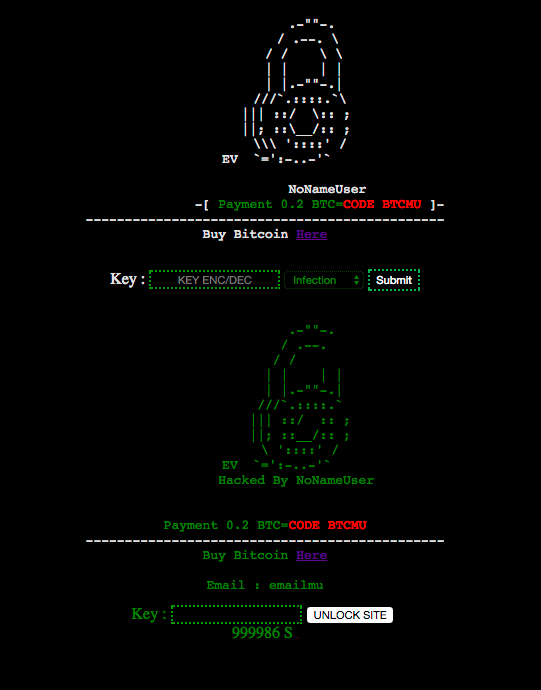
Исследователями в области безопасности Wordfence были отмечены попытки злоумышленников использовать вымогатель, позволяющий им шифровать файлы сайтов на WordPress.

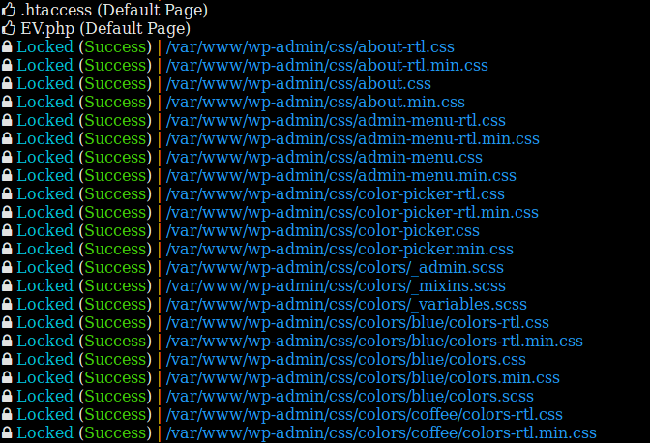
Вымогатель получил имя EV ransomware, его особенностью является добавление расширения .ev к зашифрованным файлам.

Возможность загрузить вымогатель появляется у злоумышленника после того, как ему удастся скомпрометировать веб-сайт, использующий движок WordPress. Злоумышленник начинает процесс шифрования из интерфейса, после выбора сложного ключа и нажатия кнопки «Отправить» («Submit»).

EV ransomware шифрует большинство файлов, но удивительно, что некоторые оставляет незашифрованными.

«В процессе шифрования используются функции mcrypt, а используемым алгоритмом шифрования является Rijndael 128. Используемый ключ представляет собой хэш SHA-256» - утверждает команда Wordfence.

Для владельцев веб-сайтов, пострадавших от этого шифровальщика будет полезно знать, что расшифровать файлы будет не так просто, даже при условии заплаченного выкупа и полученного от злоумышленника ключа.

«Этот вымогатель позволяет злоумышленникам шифровать файлы на сайте, но не предоставляет никакого вменяемого механизма дешифровки. Если вы пострадали от действий EV ransomware, не рекомендуется платить киберпреступникам, так как маловероятно, что они помогут вам расшифровать файлы. Вам может понадобится опытный PHP-разработчик» - добавляют исследователи.

Согласно исследователям, образцы этого вымогателя были обнаружены на GitHub, некоторые из них датируются маем 2016 года. Учетная запись, опубликовавшая эти образцы, указывает на хакерскую группу из Индонезии.

Эксперты утверждают, что на данный момент шифровальщик далек от совершенства по части разработки, однако он и в таком виде позволяет киберпреступникам зарабатывать деньги.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru