



Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

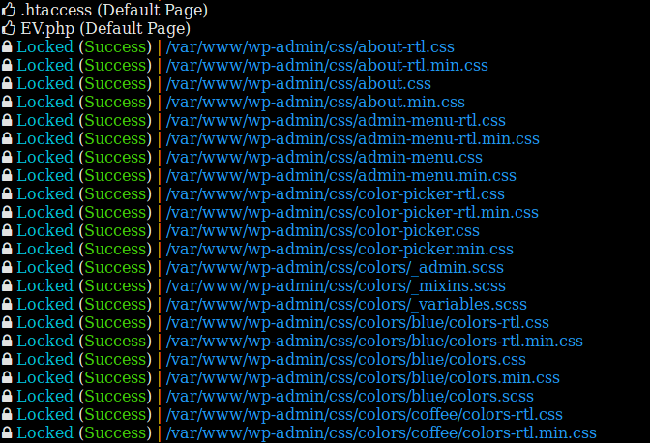
Исследователями в области безопасности Wordfence были отмечены попытки злоумышленников использовать вымогатель, позволяющий им шифровать файлы сайтов на WordPress.

Вымогатель получил имя EV ransomware, его особенностью является добавление расширения .ev к зашифрованным файлам.

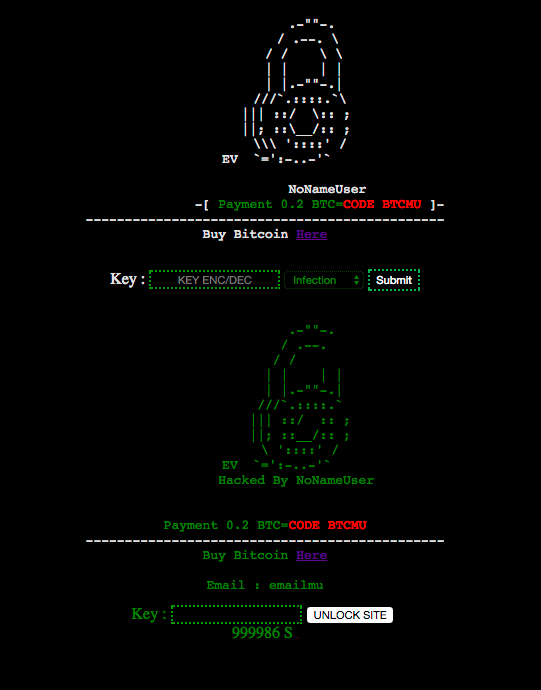
Возможность загрузить вымогатель появляется у злоумышленника после того, как ему удастся скомпрометировать веб-сайт, использующий движок WordPress. Злоумышленник начинает процесс шифрования из интерфейса, после выбора сложного ключа и нажатия кнопки «Отправить» («Submit»).

EV ransomware шифрует большинство файлов, но удивительно, что некоторые оставляет незашифрованными.

«В процессе шифрования используются функции mcrypt, а используемым алгоритмом шифрования является Rijndael 128. Используемый ключ представляет собой хэш SHA-256» - утверждает команда Wordfence.

Для владельцев веб-сайтов, пострадавших от этого шифровальщика будет полезно знать, что расшифровать файлы будет не так просто, даже при условии заплаченного выкупа и полученного от злоумышленника ключа.

«Этот вымогатель позволяет злоумышленникам шифровать файлы на сайте, но не предоставляет никакого вменяемого механизма дешифровки. Если вы пострадали от действий EV ransomware, не рекомендуется платить киберпреступникам, так как маловероятно, что они помогут вам расшифровать файлы. Вам может понадобится опытный PHP-разработчик» - добавляют исследователи.

Согласно исследователям, образцы этого вымогателя были обнаружены на GitHub, некоторые из них датируются маем 2016 года. Учетная запись, опубликовавшая эти образцы, указывает на хакерскую группу из Индонезии.

Эксперты утверждают, что на данный момент шифровальщик далек от совершенства по части разработки, однако он и в таком виде позволяет киберпреступникам зарабатывать деньги.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru