



Вирус парализовавший работу транспорта в Сан-Франциско снова активен

Вирус парализовавший работу транспорта в Сан-Франциско снова активен

Вирус парализовавший работу транспорта в Сан-Франциско снова активен

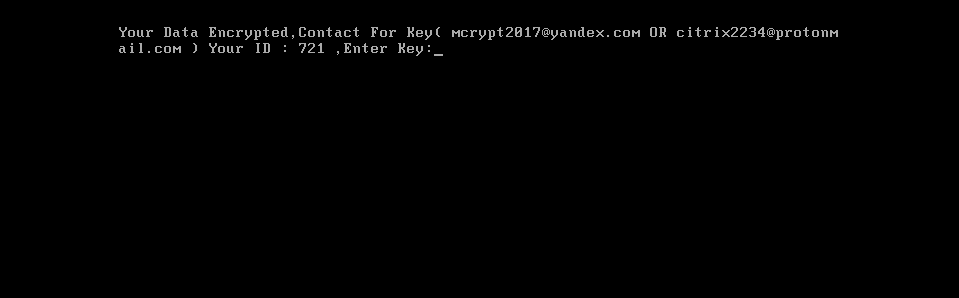
Шифровальщик HDDCryptor, также известный под названием Mamba, совсем не новая угроза: малварь появилась еще в 2016 году. Вымогатель особенно «прославился» атакой на San Francisco Municipal Railway (буквально: муниципальная железная дорога Сан-Франциско, сокращено Muni) — организацию-оператора общественного транспорта города и округа Сан-Франциско.

Транспортная система включает в себя пять видов общественного транспорта: автобус, троллейбус, скоростной трамвай, исторический электрический трамвай и исторический кабельный трамвай.

В ноябре 2016 года малварь фактически парализовала работу Muni. 2112 систем организации из 8656 оказались заражены, пострадали платежные системы, системы, отвечающие за расписание движения, а также почтовая система. По всему городу перестали работать автоматы по продаже билетов, сотрудники были вынуждены писать расписание и выполнять другие автоматизированные процедуру вручную. В результате Muni несколько дней работала совершенно бесплатно, ведь иначе движение общественного транспорта пришлось бы останавливать, и город ждал бы неминуемый транспортный коллапс.

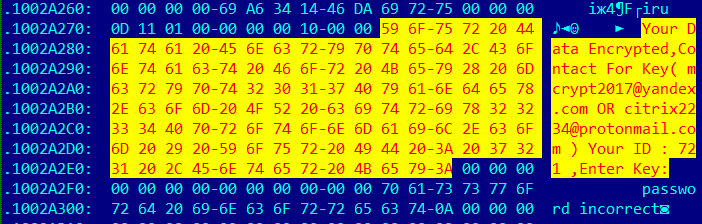
Ранее специалисты сообщали, что проникнув в систему, HDDCryptor сканирует локальную сеть в поисках сетевых дисков. Затем использует бесплатную утилиту Network Password Recovery, с помощью которой ищет и похищает учетные данные от общих сетевых папок. Когда данные этапы пройдены, вымогатель задействует другую опенсорсную утилиту, DiskCryptor, чтобы зашифровать файлы в системе жертвы. Причем утилита учитывает результаты предыдущих «изысканий» малвари и успешно использует найденные пароли для подключения к сетевым дискам, чтобы зашифровать данные и там тоже. Также HDDCryptor заменяет содержимое MBR кастомным бутлоадером, а завершив все операции, инициирует перезагрузку ПК.


Специалисты «Лаборатории Касперского» пишут, что в этом месяце им удалось вновь зафиксировать активность HDDCryptor. По данным исследователей, теперь операторы шифровальщика атакуют компании в Бразилии и Саудовской Аравии.

Исследователи предупреждают, что малварь по-прежнему использует DiskCryptor и подменяет MBR, и из-за этого до сих пор нет возможности спасти пострадавшие данные.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru