Индусы завезли в Россию убийцу Dr.Web CureIT!

Индусы завезли в Россию убийцу Dr.Web CureIT!

eScan Antivirus Toolkit UtilityНа прошлой неделе в Москву с деловым визитом приезжал Govind Rammurthy, глава индийской антивирусной компании MicroWorld. На пресс-конференции и в личной беседе он рассказал много всего интересно про продукты под маркой eScan, в том числе и о наличии в их линейке бесплатной утилиты eScan Antivirus Toolkit Utility, предназначенной для лечения ПК.
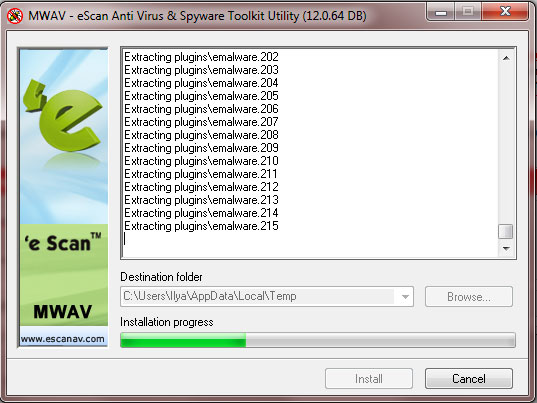
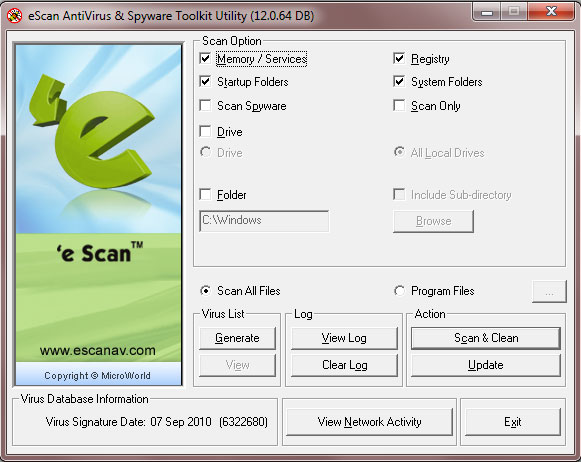
Итак, посмотрим на эту утилиту поближе. Актуальная версия на момент написания поста - 12.0.64. Утилита поддерживает Microsoft Windows 2000, XP, Vista, Windows 7 & Windows 2008 32 & 64-bit.


Описание eScan Antivirus Toolkit Utility

Скачать eScan Antivirus Toolkit Utility


eScan Antivirus Toolkit Utility не требует установки в системе, и поэтому ее можно использовать при уже установленном и работающем антивирусе. Никаких конфликтов произойти недолжно.


eScan Antivirus Toolkit Utility


По смыслу eScan Antivirus Toolkit Utility идентичен Dr.Web CureIT!, но имеет ряд выгодных отличий. Во-первых, у нее есть функция обновлений, т.е. не нужно ее каждый раз скачивать заново. Во-вторых, ее можно использовать без ограничений даже в корпоративе!

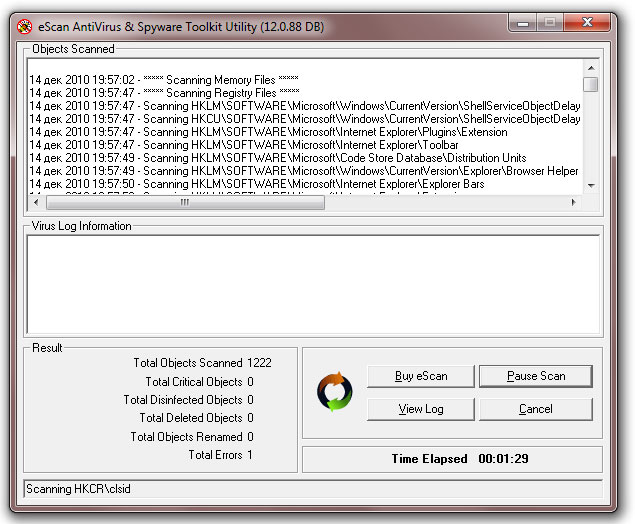
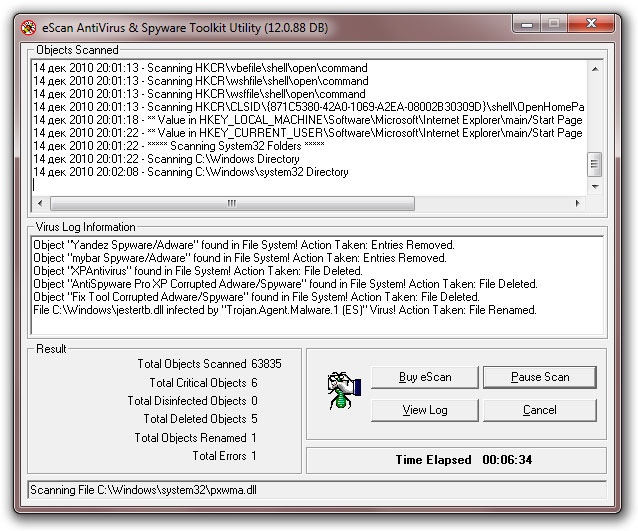
Вот несколько скриншотов, показывающих работу eScan Antivirus Toolkit Utility.


eScan Antivirus Toolkit Utility


eScan Antivirus Toolkit Utility


Есть и минусы. К сожалению, нет настроек для действий при обнаружении вредоносных или подозрительных программ. Например, у меня на машине были обнаружены и удалены (или переименованы для отложенного удаления) несколько "зараженных" файлов, что можно трактовать как ложные срабатывания. Поэтому рекомендую внимательно относиться к тому, что удаляется с компьютера. Не всегда это может быть так опасно, как представляется eScan Antivirus Toolkit Utility.


eScan Antivirus Toolkit Utility


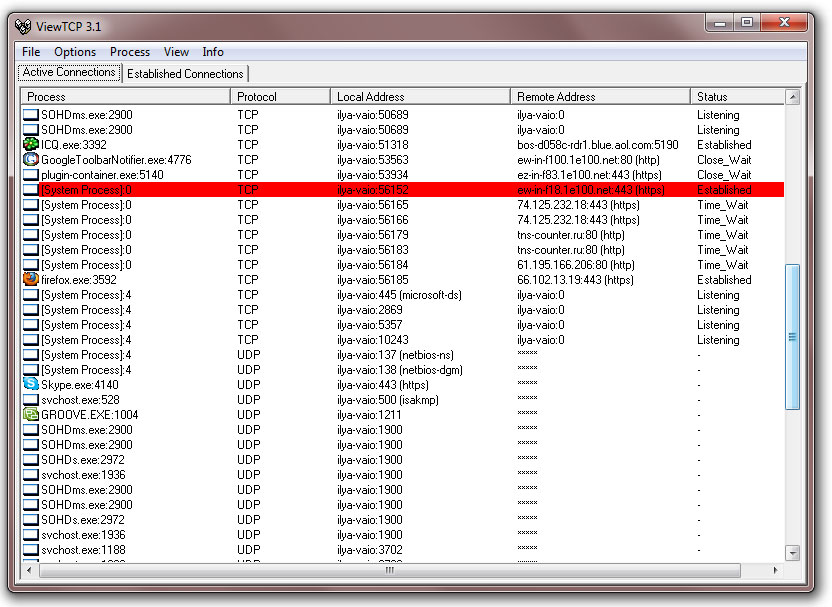
Кроме непосредственно сканирование и лечения в продукте есть функция контроля сетевой активности (снифер), которая показывает, какие процессы работают с сетью, на какие хосты, по какому протоколу и порту они обращаются.


eScan Antivirus Toolkit Utility


Конечно, чтобы четко понимать, насколько качественным средством является eScan Antivirus Toolkit Utility, стоит провести тесты этой утилиты на предмет обнаружения и лечения сложных угроз, а также уровня детектирования движка eScan в целом. Но отстутствие каких-либо ограничений на использование и возможность обновления делает ее интересным инструментом для анализа зараженности системы.


На прошлой неделе в Москву с деловым визитом приезжал Govind Rammurthy, глава индийской антивирусной компании MicroWorld. На пресс-конференции и в личной беседе он рассказал много всего интересно про продукты под маркой eScan, в том числе и о наличии в их линейке бесплатной утилиты eScan Antivirus Toolkit Utility, предназначенной для лечения ПК." />
Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru