



В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

«СёрчИнформ» расширила функциональность системы учета рабочего времени TimeInformer – теперь программа категоризирует сайты из «черного списка» Роскомнадзора и предоставляет администратору отчет о попытках посещения ресурсов из перечня и о времени, проведенном на них в течение рабочего дня.

Решение предназначено для того, чтобы контролировать посещение веб-страниц с нежелательным контентом и автоматизировать аудит действий сотрудников из «групп риска».

В соответствии с поправками к закону «Об информации, информационных технологиях и о защите информации», принятыми пять лет назад, Роскомнадзор ведет единый реестр сайтов, которые содержат информацию, запрещенную к распространению в Российской Федерации. Основанием для включения в реестр служит в том числе информация об изготовлении или получении наркотиков, онлайн-казино, экстремистские материалы. Посещение подобных ресурсов в рабочее время может свидетельствовать о действиях сотрудников, которые противоречат интересам работодателя и угрожают благополучию компании.

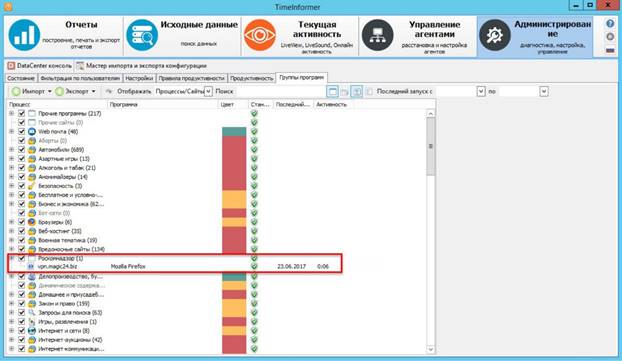
Теперь TimeInformer позволяет работодателю отследить посещение заблокированных ресурсов с рабочих ПК. Система фиксирует как попытки посещения (если сотрудник ввел запрос или адрес, но не получил доступ из-за блокировки), так и время, проведенное на сайте (если сотрудник сумел обойти блокировку с помощью прокси-сервера или анонимайзера). Программа контроля автоматически распределит ресурс в группу «Роскомнадзор» и оповестит администратора.


«Мы получали обращения от клиентов, которые хотели видеть такой функционал в системе, – комментирует руководитель отдела по работе с партнерами TimeInformer Дмитрий Изосимов. – Задача актуальна для многих организаций, поэтому мы поставили доработку в приоритет и выпустили новую версию максимально быстро».

Перечень заблокированных ресурсов в TimeInformer обновляется по мере обновления реестра Роскомнадзора.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru