Исследователи Trend Micro обнаружили новый Android-бэкдор, который получил название GhostCtrl. Вредонос может скрытно контролировать многие функции зараженного устройства.
Существует три версии GhostCtrl. Первая крадет информацию и контролирует некоторый функционал устройства без обфускации, вторая обзавелась расширенными возможностями для взлома устройств. Третья же объединяет лучшие функции двух предыдущих.
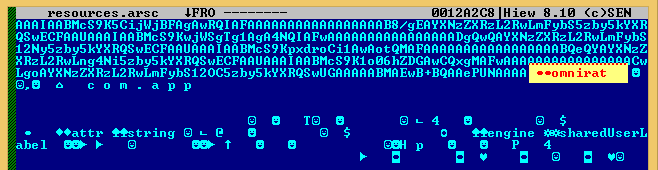
GhostCtrl основан на базе коммерческого мультиплатформенного OmniRAT, о котором часто писали в ноябре 2015 года. Утверждается, что он может удаленно управлять системами Windows, Linux и Mac, используя устройства Android.
Рисунок 1. Доказательство связи GhostCtrl с OmniRAT в исходном коде
Вредонос маскируется под популярные приложения, например, использует имена: App, MMS, whatsapp и даже Pokemon GO. После запуска вредоносного APK сложно будет отменить установку бэкдора – всплывающее окно будет появляться снова и снова.
После запуска вредоносный APK подключается к командному серверу (C&C). Команды сервера C&C зашифровываются и локально дешифруются APK после получения. Эксперты также интересную особенность - бэкдор подключается к домену, а не напрямую к IP-адресу сервера. Это может объясняться попыткой скрыть свой трафик. Исследователи приводят несколько динамических DNS, которые связаны с тем же IP:
hef–klife[.]ddns[.]net
f–klife[.]ddns[.]net
php[.]no-ip[.]biz
ayalove[.]no-ip[.]biz
Вредонос работает очень гибко, позволяя злоумышленникам манипулировать функциональными возможностями устройства.
Стоить отметить также команду C&C, отвечающую за кражу данных устройства. Благодаря ней киберпреступники могут получить такую информацию, как журналы вызовов, SMS, контакты, номера телефонов, информацию SIM-карты, местоположение и закладки браузера.
Помимо этой информации, GhostCtrl также может получить следующие данные: версия ОС Android, имя пользователя, Wi-Fi, аккумулятор, UiMode, датчик, данные с камеры, браузер и поисковые запросы, процессы обслуживания, информация об активности и обои.
Но наиболее продвинутой его возможностью является возможность скрыто записывать голос или любое аудио, а затем загружать его на сервер злоумышленников. Весь украденный контент шифруется.
Одна из версий GhostCtrl также может выступать в качестве вымогателя – экран устройства блокируется, его пароль сбрасывается. Помимо этого, вредонос может записывать видео, используя камеру устройства, и загружать файл формата mp4 на сервер.
Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.
О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.
При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.
По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.
В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.
Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.