



M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

Специалисты ESET установили источник эпидемии трояна-шифратора Win32/Diskcoder.C Trojan (Petya.С). Злоумышленники скомпрометировали бухгалтерское программное обеспечение M.E.Doc, широко распространенное в украинских компаниях, включая финансовые организации.

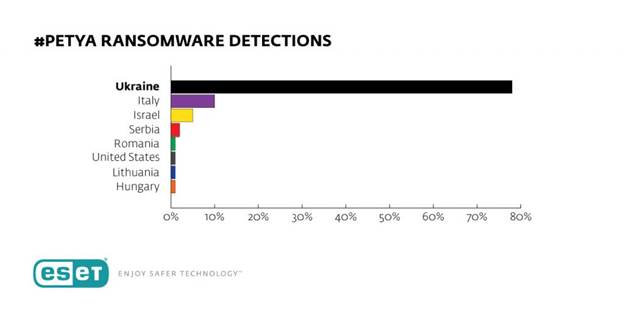
Некоторые корпоративные пользователи установили троянизированное обновление M.E.Doc, положив начало атаке, охватившей страны Европы, Азии и Америки. По данным системы телеметрии ESET, большинство срабатываний антивирусных продуктов ESET NOD32 пришлось на Украину, Италию и Израиль.

Вредоносная программа является новой модификацией семейства Petya. Антивирусные продукты ESET детектируют ее как Win32/Diskcoder.C Trojan. Если Win32/Diskcoder.C Trojan успешно инфицирует главную загрузочную запись (MBR — Master Boot Record), он зашифрует весь жесткий диск. В противном случае, программа шифрует все файлы (как Mischa).


Шифратор распространяется при помощи SMB-эксплойта EternalBlue, который ранее стал причиной массового характера эпидемии WannaCry. Дальнейшее распространение внутри локальной сети осуществляется через PsExec. Это сочетание обуславливает стремительное распространение вредоносной программы.

Для заражения корпоративной сети достаточно одного уязвимого компьютера, на котором не установлены обновления безопасности. С его помощью вредоносная программа попадет в сеть, получит права администратора и распространится на остальные устройства.     

Продукты ESET детектируют Win32/Diskcoder.C Trojan, начиная с 14:30 по московскому времени, а также защищают на сетевом уровне от эксплойт-атак с использованием EternalBlue.

Рекомендации для пользователей:

  1. Убедитесь, что все узлы сети защищены комплексным антивирусным ПО, которое обновлено до последней версии и поддерживает современные технологии обнаружения.
  2. Установите все актуальные обновления безопасности Microsoft Windows. Это можно сделать по прямой ссылке.
  3. По необходимости проверьте рабочие станции на предмет защищенности от эксплойт-атак с EternalBlue. Бесплатная утилита ESET для проверки доступна по ссылке.
  4. При подозрении на заражение отключите инфицированные рабочие станции от корпоративной сети и обратитесь в службу технической поддержки вашего антивирусного вендора.
  5. Если заражение произошло, не рекомендуем платить выкуп злоумышленникам. Почтовый адрес злоумышленников был заблокирован, вы не сможете получить ключ для расшифровки даже если оплата будет произведена.
  6. Домашние пользователи ESET. Установить обновление антивирусного продукта. ESET NOD32 детектирует новую модификацию Petya.C начиная с 14:30 по московскому времени 27 июня.
  7. Корпоративные пользователи ESET. Отправить обновления на все рабочие станции или установить обновление. 

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru