



Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Специалисты компании Emsisoft обнаружили нового вымогателя, TeslaWare, о котором сообщили основателю ресурса Bleeping Computer Лоренсу Абрамсу (Lawrence Abrams), а тот изучил малварь более внимательно.

Абрамс пишет, что в настоящее время TeslaWare активно рекламируется на черном рынке, где продается за 35-70 евро (в зависимости от степени кастомизации). Для рекламы шифровальщика используются красивые постеры, рассказывающие обо всех характеристиках и особенностях малвари. Однако исследователь отмечает, что эти постеры являются более продвинутыми, чем сам вымогатель. Так, разработчики TeslaWare уверяют, что вредонос использует AES-256 шифрование, не обнаруживается антивирусными продуктами и надежно шифрует файлы, и оба последних утверждения ложны, пишет xakep.ru.

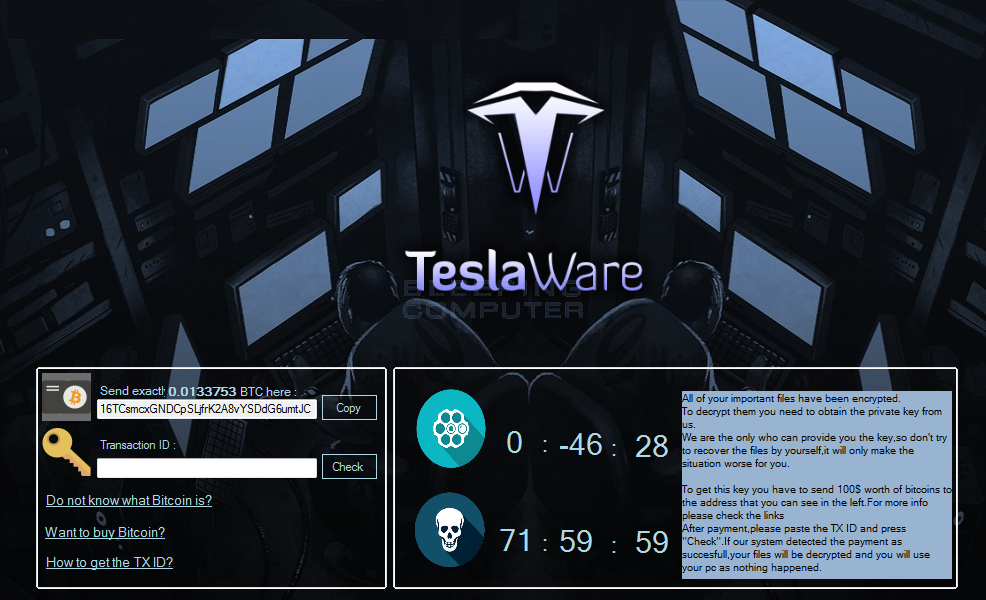
Тем не менее, файлы вымогатель действительно шифрует и, хуже того, удаляет. Так, по окончании шифрования TeslaWare отображает экран блокировки сразу с двумя таймерами. Первый таймер, обозначенный пиктограммой револьверного барабана, начинает отсчет с 59 минут. Когда это время истекает, TeslaWare играет в русскую рулетку с информацией пострадавшего, удаляя 10 случайных файлов.


Второй таймер, обозначенный пиктограммой черепа, отсчитывает 72 часа. Если за это время жертва не заплатит выкуп, вымогатель стирает вообще все файлы на диске C:.

Специалист не объясняет, какие именно уязвимости ему удалось выявить в коде вредоноса (так как плохие парни тоже читают Bleeping Computer), но он сообщает, что всю пострадавшую от действий шифровальщика информацию можно восстановить, не выплачивая выкуп. Абрамс рекомендует пострадавшим обращаться в специальную ветку на форуме сайта за получением помощи.

Также Абрамс обнаружил, что шифровальщик обладает несколькими неприятными функциями, которые пока не используются. Так, TeslaWare способен создавать новые сетевые папки на зараженном компьютере, которые операторы малвари могут использовать как точку входа в систему. Также шифровальщик обладает функцией NSpread, которая помогает ему копировать себя во все доступные сетевые папки, также создавая в них файл runme.pif или start.pif. Если пользователь удаленного компьютера запустит эти файлы, TeslaWare атакует и эту машину.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru