



ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

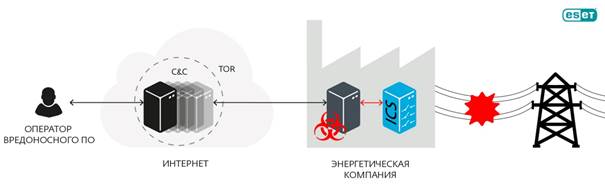
Эксперты ESET выполнили анализ вредоносной программы Win32/Industroyer, которая позволяет проводить атаки на электроэнергетические компании. Industroyer – сложная и крайне опасная вредоносная программа, предназначенная для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях.

Подобное ПО могло послужить причиной сбоя энергоснабжения в Киеве в декабре 2016 года. Программа позволяет хакерам напрямую управлять выключателями и прерывателями цепи на электрических подстанциях. Возможный ущерб от атаки Industroyer – от простого отключения подачи электроэнергии до повреждения оборудования.


Industroyer использует четыре промышленных протокола связи, распространенных в электроэнергетике, управлении транспортом, водоснабжении и других критических инфраструктурах. Протоколы создавались десятилетия назад без учета требований безопасности. Поэтому хакерам не пришлось искать их уязвимости – достаточно было «научить» Industroyer использовать эти протоколы. Как следствие, любое вмешательство злоумышленников в работу промышленной сети может привести к фатальным последствиям.

Industroyer имеет модульную структуру. В его составе основной и дополнительный бэкдоры, четыре модуля для работы с коммуникационными протоколами, стиратель данных и DoS-инструмент для атак типа «отказ в обслуживании». Часть компонентов разработана с прицелом на конкретные марки электрооборудования.

Впечатляющие возможности Industroyer указывают на высокую квалификацию авторов и глубокое понимание устройства промышленных систем управления. Маловероятно, что подобное ПО было разработано без доступа к оборудованию, которое используется в целевой среде. Более того, кибергруппа, стоящая за Industroyer, может перенастроить программу, чтобы атаковать любую промышленную среду, где используются целевые протоколы связи.

«Недавняя атака на украинские энергокомпании должна послужить сигналом для всех ИБ-специалистов, отвечающих за критические системы, – комментирует Антон Черепанов, старший вирусный аналитик ESET. – Устойчивость Industroyer в системе и его способность напрямую влиять на работу промышленного оборудования делает его наиболее опасной угрозой со времен Stuxnet, нанесшего урон ядерной программе Ирана». 

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru