



Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Группа хакеров, называющая себя Shadow Brokers, выпустила еще одну порцию эксплойтов и инструментов, предположительно используемых киберпреступниками Equation Group. Также злоумышленники опубликовали сообщение президенту США Дональду Трампу.

Анализ опубликованных файлов показал наличие различных эксплойтов и списков организаций, на которые, по-видимому, нацелена Equation Group.

Исследователь Google Project Zero Тэвис Орманди (Tavis Ormandy) утверждает, что один из опубликованных эксплоитов, получивший имя EXACTCHANGE, эксплуатирует уязвимость ядра Linux, которая может быть использована для повышения локальных привилегий. Орманди полагает, что Equation Group пользовались этим эксплоитом «в течение многих лет», прежде чем он был обнаружен исследователями Google в 2009 году.

Анализ, проведенный Максимом Зайцевым, показал, что просочившиеся файлы включают в себя эксплоиты Solaris, кросс-платформенные средства удаленного администрирования (RAT), кейлоггеры Linux, эксплойты, нацеленные на брандмауэры Cisco и эксплуатирующие уязвимости в IP.Board и Apache.

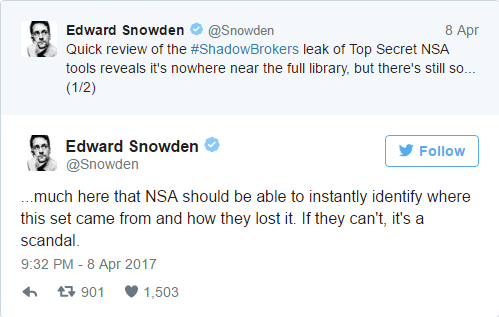
Эксперты также нашли списки IP-адресов и доменных имен, которые могут принадлежать организациям, на которые нацелена Equation Group. Хакеры The Shadow Brokers изначально пытались продать эксплойты, но ни одна из стратегий, включая аукционы и прямые предложения покупки, не была успешной. Несмотря на то, что группа хакеров сделала доступной еще одну партию файлов, Эдварда Сноуден, как и Зайцев, считают, что остались некоторые неопубликованные файлы.

В опубликованном хакерами на Medium сообщении они обращаются к президенту Трампу, утверждая, что они разочарованы его действиями.

«TheShadowBrokers голосовали за вас. TheShadowBrokers поддерживает вас. TheShadowBrokers теряет веру в вас. Похоже на то, что вы отрекаетесь от «своей базы», «движения» и людей, которые вас выбирают» - говорится в сообщении хакеров.

Группа в очередной раз заявила, что она не связана с Россией, однако отметила, что Россия и Путин являются «лучшими союзниками» Соединенных Штатов до тех пор, пока общие враги не будут побеждены, а Америка не станет великой.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru