



Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Исследование «Лаборатории Касперского» показало, что одной из наиболее серьезных угроз для бизнеса сегодня становится потеря данных. Согласно результатам опроса*, 42% российских компаний хотя бы один раз за последний год теряли важную информацию из-за взломов или утечек информации. Треть компаний сообщила, что это происходило неоднократно.

Потеря информации обходится организациям недешево, причем средний ущерб в результате инцидента растет пропорционально размеру предприятия. Если для малого и среднего бизнеса он составляет 1,6 миллиона рублей, то для представителей крупного бизнеса сумма потерь увеличивается до 11 миллионов. Тем не менее далеко не все компании готовы работать над улучшением защиты. Меньше половины опрошенных (42%) согласились с утверждением, что им следует направлять больше ресурсов на усиление мер информационной безопасности и противодействие угрозам.

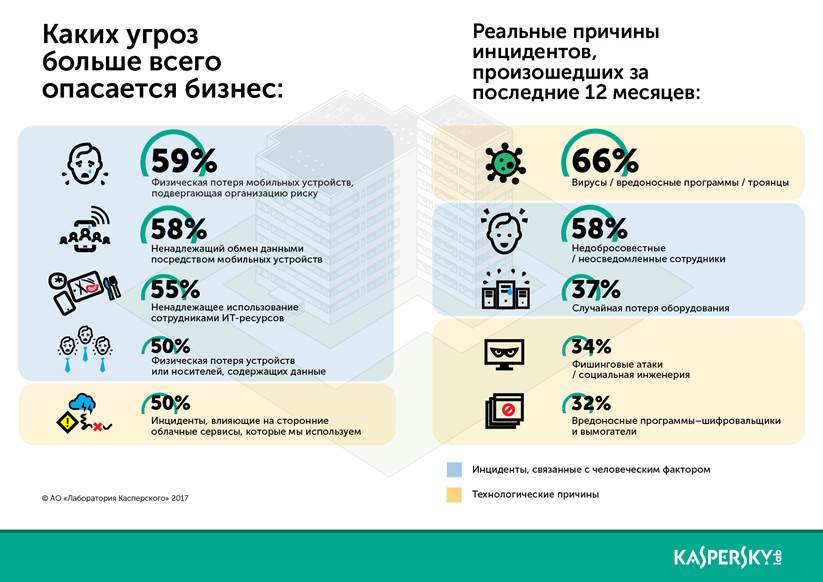
Между установками бизнеса и реальностью есть расхождения и по другим вопросам. В первую очередь различается оценка компанией своих наиболее уязвимых мест и реальные причины потери данных. Проще говоря, бизнес боится одного, а страдает зачастую от другого.


Киберугрозы, которых опасаются российские компании и причины реальных инцидентов информационной безопасности


Среди главных угроз большинство российских организаций называют физическую потерю устройств с важными данными и инциденты, связанные с человеческим фактором. Однако согласно результатам исследования, в реальности потеря данных часто происходит по другим причинам. Лидирует среди них вредоносное ПО: две трети опрошенных признались, что теряли информацию из-за вирусов или троянцев. Довольно высокие места заняли и такие угрозы для бизнеса, как инциденты с программами-вымогателями (происходили у 32% компаний) и целевые атаки (25%). Но некоторые опасения бизнеса были подкреплены реальными фактами: неосторожность/неосведомленность работников стала причиной потери данных у 58% пострадавших. 

«Киберугрозы постоянно становятся более комплексными. Причем происходит это не обязательно из-за усложнения атак, а в первую очередь из-за роста числа потенциально уязвимых мест. Борьба с этой тенденцией требует все более разнообразных методов защиты, — комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России и странах СНГ. — От таких рисков, как неосторожность сотрудников, невозможно защититься с помощью одних только алгоритмов. По-настоящему эффективная стратегия безопасности сегодня сочетает традиционные технологии, анализ киберугроз, постоянный мониторинг и применение самых эффективных методов реагирования на инциденты».

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru