



Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

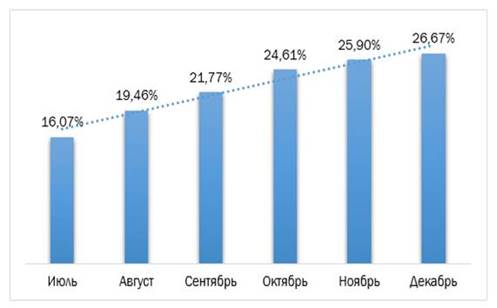
В среднем каждый пятый компьютер на промышленном предприятии в России ежемесячно подвергался кибератакам во второй половине 2016 года. При этом общее число атакованных машин с июля по декабрь постоянно увеличивалось.

Всего же за этот период с вредоносными программами в России столкнулось 42% компьютеров, так или иначе относящихся к технологической сети предприятий. Такие данные были получены по результатам работы ICS CERT «Лаборатории Касперского» – центра реагирования на компьютерные инциденты на индустриальных и критически важных объектах.


% атакованных промышленных компьютеров, июль-декабрь 2016 года


ICS CERT «Лаборатории Касперского» также выяснил, что в четверти случаев (28%) киберугрозы на российские промышленные компьютеры попадали из Интернета. Кроме того, на 6% этих машин вредоносное ПО было обнаружено при подключении съемных носителей информации.

В общей сложности эксперты «Лаборатории Касперского» обнаружили в системах промышленной автоматизации 75 уязвимостей, 58 из которых максимально критичны для безопасности предприятий. Также ICS CERT «Лаборатории Касперского» нашел в технологических сетях порядка 20 тысяч модификаций вредоносного ПО. Вместе с тем аналитики отмечают, что попытки заражения индустриальных компьютеров сегодня нередко носят случайный характер: скорее всего, злоумышленники атаковали корпоративную сеть предприятия, но из-за того, что она не отделена от технологической сети, зловреды попали и туда. Именно поэтому все те угрозы и категории программ, которые представляют опасность для компаний по всему миру, актуальны и для промышленных компаний, в том числе программы-вымогатели, банковские троянцы, шпионские программы. 

Однако этот факт вовсе не означает, что злоумышленники не интересуются индустриальными сетями. Так, из всех целевых атак, обнаруженных «Лабораторией Касперского» в 2016 году, каждая четвертая была направлена в том числе и на предприятия. 

«По нашим данным, атаки на компании различных секторов промышленности все чаще становятся целенаправленными. И задача защиты от них на порядок сложнее, чем от случайных заражений. В свою очередь, стабильный рост процента атакуемых промышленных компьютеров, который мы наблюдали на протяжении всей второй половины 2016 года, свидетельствует об актуальности проблемы кибербезопасности индустриальных систем. Это серьезный вызов для всего сообщества разработчиков промышленных систем автоматизации, владельцев и операторов этих систем и производителей защитных решений», – поясняет Евгений Гончаров, руководитель ICS CERT «Лаборатории Касперского».

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru