



Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

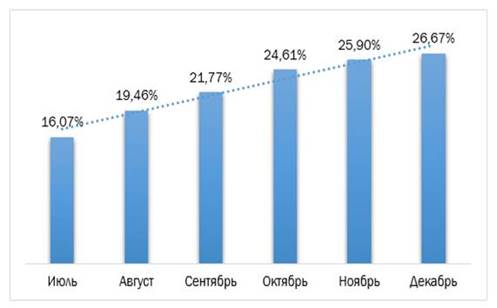
В среднем каждый пятый компьютер на промышленном предприятии в России ежемесячно подвергался кибератакам во второй половине 2016 года. При этом общее число атакованных машин с июля по декабрь постоянно увеличивалось.

Всего же за этот период с вредоносными программами в России столкнулось 42% компьютеров, так или иначе относящихся к технологической сети предприятий. Такие данные были получены по результатам работы ICS CERT «Лаборатории Касперского» – центра реагирования на компьютерные инциденты на индустриальных и критически важных объектах.


% атакованных промышленных компьютеров, июль-декабрь 2016 года


ICS CERT «Лаборатории Касперского» также выяснил, что в четверти случаев (28%) киберугрозы на российские промышленные компьютеры попадали из Интернета. Кроме того, на 6% этих машин вредоносное ПО было обнаружено при подключении съемных носителей информации.

В общей сложности эксперты «Лаборатории Касперского» обнаружили в системах промышленной автоматизации 75 уязвимостей, 58 из которых максимально критичны для безопасности предприятий. Также ICS CERT «Лаборатории Касперского» нашел в технологических сетях порядка 20 тысяч модификаций вредоносного ПО. Вместе с тем аналитики отмечают, что попытки заражения индустриальных компьютеров сегодня нередко носят случайный характер: скорее всего, злоумышленники атаковали корпоративную сеть предприятия, но из-за того, что она не отделена от технологической сети, зловреды попали и туда. Именно поэтому все те угрозы и категории программ, которые представляют опасность для компаний по всему миру, актуальны и для промышленных компаний, в том числе программы-вымогатели, банковские троянцы, шпионские программы. 

Однако этот факт вовсе не означает, что злоумышленники не интересуются индустриальными сетями. Так, из всех целевых атак, обнаруженных «Лабораторией Касперского» в 2016 году, каждая четвертая была направлена в том числе и на предприятия. 

«По нашим данным, атаки на компании различных секторов промышленности все чаще становятся целенаправленными. И задача защиты от них на порядок сложнее, чем от случайных заражений. В свою очередь, стабильный рост процента атакуемых промышленных компьютеров, который мы наблюдали на протяжении всей второй половины 2016 года, свидетельствует об актуальности проблемы кибербезопасности индустриальных систем. Это серьезный вызов для всего сообщества разработчиков промышленных систем автоматизации, владельцев и операторов этих систем и производителей защитных решений», – поясняет Евгений Гончаров, руководитель ICS CERT «Лаборатории Касперского».

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru