



Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

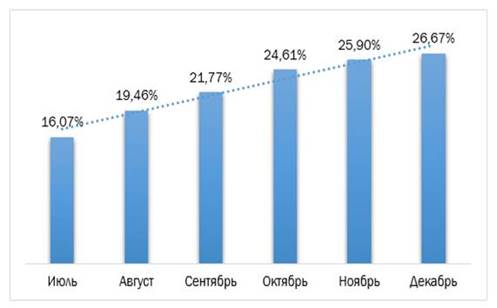
В среднем каждый пятый компьютер на промышленном предприятии в России ежемесячно подвергался кибератакам во второй половине 2016 года. При этом общее число атакованных машин с июля по декабрь постоянно увеличивалось.

Всего же за этот период с вредоносными программами в России столкнулось 42% компьютеров, так или иначе относящихся к технологической сети предприятий. Такие данные были получены по результатам работы ICS CERT «Лаборатории Касперского» – центра реагирования на компьютерные инциденты на индустриальных и критически важных объектах.


% атакованных промышленных компьютеров, июль-декабрь 2016 года


ICS CERT «Лаборатории Касперского» также выяснил, что в четверти случаев (28%) киберугрозы на российские промышленные компьютеры попадали из Интернета. Кроме того, на 6% этих машин вредоносное ПО было обнаружено при подключении съемных носителей информации.

В общей сложности эксперты «Лаборатории Касперского» обнаружили в системах промышленной автоматизации 75 уязвимостей, 58 из которых максимально критичны для безопасности предприятий. Также ICS CERT «Лаборатории Касперского» нашел в технологических сетях порядка 20 тысяч модификаций вредоносного ПО. Вместе с тем аналитики отмечают, что попытки заражения индустриальных компьютеров сегодня нередко носят случайный характер: скорее всего, злоумышленники атаковали корпоративную сеть предприятия, но из-за того, что она не отделена от технологической сети, зловреды попали и туда. Именно поэтому все те угрозы и категории программ, которые представляют опасность для компаний по всему миру, актуальны и для промышленных компаний, в том числе программы-вымогатели, банковские троянцы, шпионские программы. 

Однако этот факт вовсе не означает, что злоумышленники не интересуются индустриальными сетями. Так, из всех целевых атак, обнаруженных «Лабораторией Касперского» в 2016 году, каждая четвертая была направлена в том числе и на предприятия. 

«По нашим данным, атаки на компании различных секторов промышленности все чаще становятся целенаправленными. И задача защиты от них на порядок сложнее, чем от случайных заражений. В свою очередь, стабильный рост процента атакуемых промышленных компьютеров, который мы наблюдали на протяжении всей второй половины 2016 года, свидетельствует об актуальности проблемы кибербезопасности индустриальных систем. Это серьезный вызов для всего сообщества разработчиков промышленных систем автоматизации, владельцев и операторов этих систем и производителей защитных решений», – поясняет Евгений Гончаров, руководитель ICS CERT «Лаборатории Касперского».

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru