



Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google объявила о том, что планирует внести изменения в условия своей программы по выплате вознаграждений за найденные уязвимости. За обнаружение отдельных типов брешей будет увеличено денежное вознаграждение.

Изначальное Google предлагала 20 000 $ обнаружение уязвимостей удаленного выполнения кода (RCE) и 10 000 $ для брешей, способных дать неограниченный доступ к базе данных. Сейчас же техногигант увеличил награду до 31 337 $ и 13 337 $ соответственно.

Исследователи также могут заработать 31 337 $, если найдут уязвимости, способные привести к обходу песочницы в таких приложениях, как: Google Search, Accounts, Wallet, Inbox, Code Hosting, Chrome Web Store, App Engine, Google Play и Chromium Bug Tracker. Если бреши будут найдены в продуктах с более низким приоритетом, максимальное вознаграждение составит 5000 $.

В конце января компания сообщила, что выплатила более 9 миллионов долларов с момента запуска в 2010 году своей программы вознаграждения за найденные уязвимости.

Исследование, проведенное Google среди ведущих исследователей показало, что в 2016 году 57% искали уязвимости несколько раз в месяц, почти 24% делал это редко или никогда, в то время как 19% пытались обнаружить бреши почти каждый день. Половина респондентов сказали, что они лишь иногда обнаруживают уязвимости, а 16,7% утверждают, что находят недостатки почти всегда.

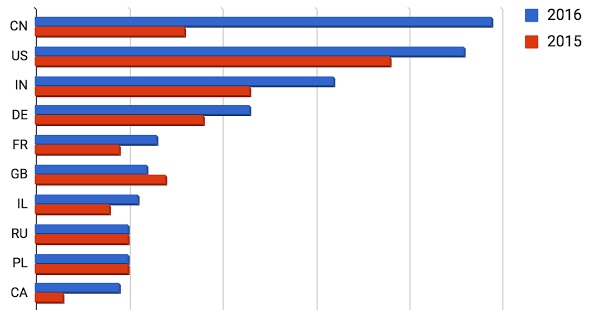
Большинство исследователей, получившие вознаграждения в 2016 году находятся в Китае, Соединенных Штатах и Индии.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru