



Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google объявила о том, что планирует внести изменения в условия своей программы по выплате вознаграждений за найденные уязвимости. За обнаружение отдельных типов брешей будет увеличено денежное вознаграждение.

Изначальное Google предлагала 20 000 $ обнаружение уязвимостей удаленного выполнения кода (RCE) и 10 000 $ для брешей, способных дать неограниченный доступ к базе данных. Сейчас же техногигант увеличил награду до 31 337 $ и 13 337 $ соответственно.

Исследователи также могут заработать 31 337 $, если найдут уязвимости, способные привести к обходу песочницы в таких приложениях, как: Google Search, Accounts, Wallet, Inbox, Code Hosting, Chrome Web Store, App Engine, Google Play и Chromium Bug Tracker. Если бреши будут найдены в продуктах с более низким приоритетом, максимальное вознаграждение составит 5000 $.

В конце января компания сообщила, что выплатила более 9 миллионов долларов с момента запуска в 2010 году своей программы вознаграждения за найденные уязвимости.

Исследование, проведенное Google среди ведущих исследователей показало, что в 2016 году 57% искали уязвимости несколько раз в месяц, почти 24% делал это редко или никогда, в то время как 19% пытались обнаружить бреши почти каждый день. Половина респондентов сказали, что они лишь иногда обнаруживают уязвимости, а 16,7% утверждают, что находят недостатки почти всегда.

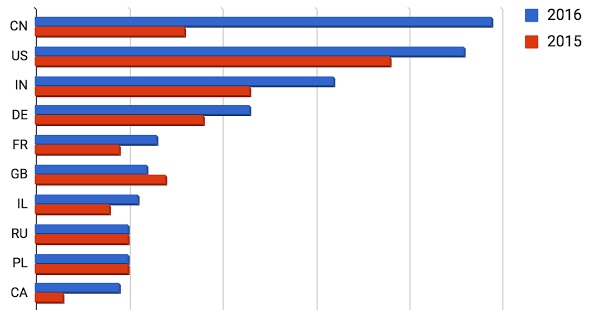
Большинство исследователей, получившие вознаграждения в 2016 году находятся в Китае, Соединенных Штатах и Индии.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru