



Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

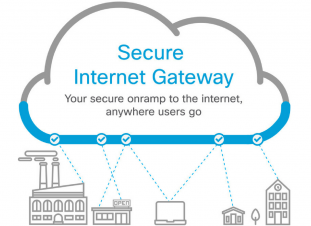
Cisco на этой неделе объявила о запуске Umbrella, облачного решения для обеспечения защиты устройств в пределах и за пределами корпоративной сети.

Организации все больше стали полагаться на программное обеспечение как услугу (SaaS), например, WebEx, Office 365, Google Docs, Salesforce и Box. В то время как эти приложения могут значительно повысить производительность, они часто используют более ненадежное подключение к интернету, не будучи защищены VPN.

Cisco хочет решить эту проблему с запуском Umbrella. Новая облачная услуга призвана обеспечить безопасный доступ из любого места, даже если VPN не используется.

Сетевой гигант получил технологию Umbrella вместе с приобретением OpenDNS в 2015 году. Компания сообщила, что новый продукт сочетает в себе оригинальную технологию с моделями машинного обучения, предназначенными для выявления угроз и блокирования вредоносных соединений на DNS и IP уровнях. Также присутствует технология Advanced Malware Protection (AMP) для обнаружения и блокирования вредоносных файлов в облаке.

С применением Umbrella Cisco обещает улучшенную видимость и контроль, в том числе для конфиденциальных данных в приложениях SaaS с использованием технологии Cloudlock.

Также Cisco утверждает, что новая технология обеспечивает быстрое и надежное соединение и может быть легко интегрирована с существующими устройствами, платформами и пользовательскими инструментами.

«Umbrella была построена на платформе OpenDNS. Затем мы интегрировали технологию по всей системе безопасности Cisco, в том числе возможности прокси Cloud Web Security, а также проверку файлов Advanced Malware Protection (AMP). Эти технологии просты в использовании и способны обеспечить еще более эффективную безопасность» - говорит Брайан Родди, курирующий Cisco Cloud Security Business.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru