



Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

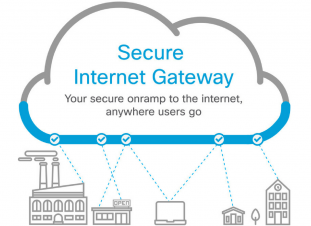
Cisco на этой неделе объявила о запуске Umbrella, облачного решения для обеспечения защиты устройств в пределах и за пределами корпоративной сети.

Организации все больше стали полагаться на программное обеспечение как услугу (SaaS), например, WebEx, Office 365, Google Docs, Salesforce и Box. В то время как эти приложения могут значительно повысить производительность, они часто используют более ненадежное подключение к интернету, не будучи защищены VPN.

Cisco хочет решить эту проблему с запуском Umbrella. Новая облачная услуга призвана обеспечить безопасный доступ из любого места, даже если VPN не используется.

Сетевой гигант получил технологию Umbrella вместе с приобретением OpenDNS в 2015 году. Компания сообщила, что новый продукт сочетает в себе оригинальную технологию с моделями машинного обучения, предназначенными для выявления угроз и блокирования вредоносных соединений на DNS и IP уровнях. Также присутствует технология Advanced Malware Protection (AMP) для обнаружения и блокирования вредоносных файлов в облаке.

С применением Umbrella Cisco обещает улучшенную видимость и контроль, в том числе для конфиденциальных данных в приложениях SaaS с использованием технологии Cloudlock.

Также Cisco утверждает, что новая технология обеспечивает быстрое и надежное соединение и может быть легко интегрирована с существующими устройствами, платформами и пользовательскими инструментами.

«Umbrella была построена на платформе OpenDNS. Затем мы интегрировали технологию по всей системе безопасности Cisco, в том числе возможности прокси Cloud Web Security, а также проверку файлов Advanced Malware Protection (AMP). Эти технологии просты в использовании и способны обеспечить еще более эффективную безопасность» - говорит Брайан Родди, курирующий Cisco Cloud Security Business.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru