



Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Критическая уязвимость, раскрытая на прошлой неделе разработчиками WordPress уже была использована для взлома тысячи сайтов. Об этом предупреждают специалисты фирмы Sucuri.

Напомним, что 26 января разработчики системы управления контентом WordPress сделали заявление, что в вышедшей версии WordPress 4.7.2 исправлены три уязвимости, включая SQL-инъекции и межсайтовый скриптинг (XSS).

Примерно через неделю разработчики признались, что в версии 4.7.2 исправлен еще один недостаток, позволяющий удалённому атакующему без аутентификации изменить содержимое любой страницы через манипуляцию с REST API. Брешь позволяет злоумышленнику изменять содержание любого поста или страницы на целевом сайте.

По данным Sucuri, многие сайты на WordPress до сих пор не обновлены. По словам экспертов, раскрытие деталей уязвимости стало причиной резкого увеличения количества атак, использующих ее.

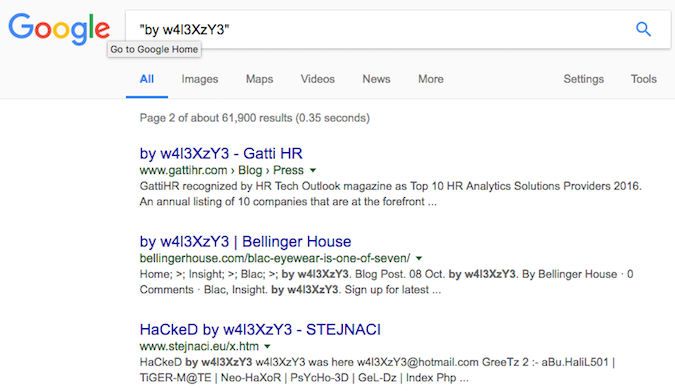
В одно из таких вредоносных кампаний злоумышленникам удалось изменить  содержание более 60 000 страниц, добавив туда надпись «Hacked by».

Несмотря на то, что все указывает на причастность к подобным атакам малограмотных хакеров, именуемых скрипткиддиз, эксперты полагают, что уязвимость в дальнейшем будет использоваться очень многими киберпреступниками.

«Мы уже зафиксировали несколько попыток использования эксплоита. Благодаря возможной монетизации, мы предполагаем, что эта уязвимость будет очень популярна у киберпреступников» - объяснил Дэниел Сид, технический директор и основатель Sucuri.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru