



Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Шифровальщики – проблема не только для простых пользователей. Многочисленные атаки на медицинские учреждения или систему городского транспорта Сан-Франциско наглядно доказывают, что вымогательская малварь может причинять огромный вред компаниями, организациям и госучреждениям.

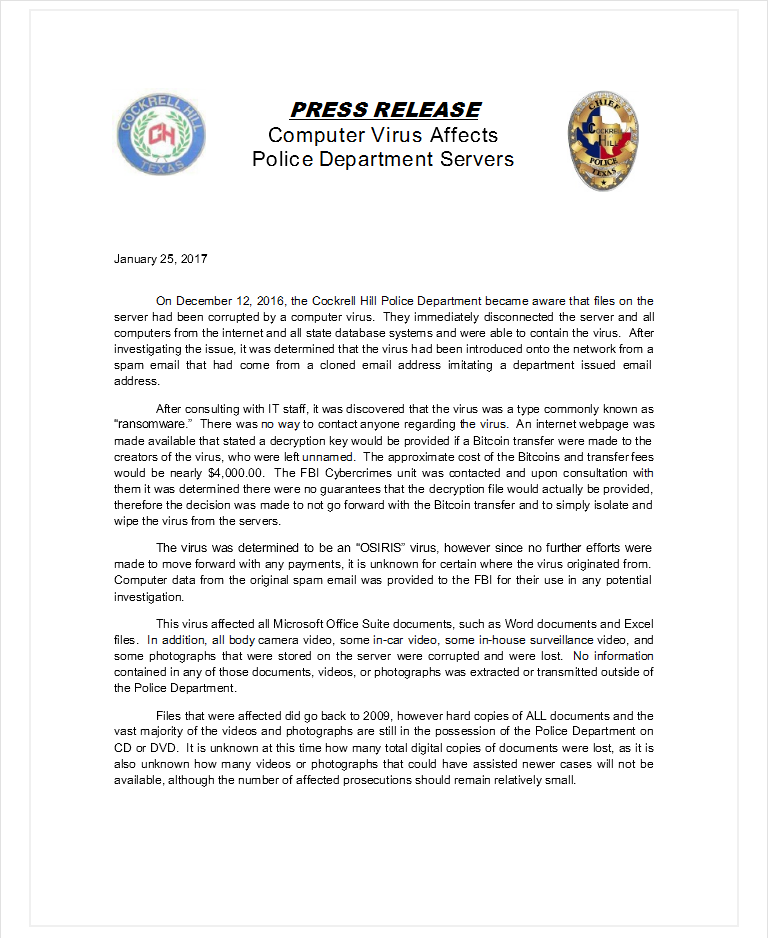
На днях полиция небольшого техасского города Кокрелл Хилл выпустила официальный пресс релиз, в котором признала, что в декабре 2016 года управление стало жертвой атаки некоего шифровальщика OSIRIS. Из-за действий малвари полицейские лишились множества цифровых улик, собранных за последние годы: записей с видеорегистраторов, камер наблюдения, фотографий, документов и так далее. Некоторые утраченные файлы были датированы 2009 годом, пишет xakep.ru.

Заражение произошло из-за обычного спамерского письма: один из сотрудников открыл email, якобы пришедший с адреса, принадлежащего другому сотруднику департамента, хотя на деле адрес был подделан.


Правоохранители сообщают, что большая часть данных имела копии на DVD и CD в архиве, то есть бэкапы у полицейских все-таки были. Однако более новые файлы, связанные с текущими расследованиями, были утрачены окончательно. Дело в том, что обычная процедура бэкапа запустилась уже после атаки, так что файлы в бэкапах тоже оказались зашифрованы. Пресс-релиз гласит, что «в настоящий момент неизвестно, какое количество цифровых копий документов утрачено, а также неизвестно, сколько видео и фотографий, которые могли бы быть полезны в расследованиях более новых дел, более недоступны». Впрочем, начальник полиции Кокрелл Хилл Стивен Барлаг (Stephen Barlag) сообщил, что потеря информации не была критической.

Известно, что атака на полицейское управление были обнаружена 12 декабря 2016 года. За восстановление данных злоумышленники требовали $4 000, но платить вымогателям полицейские не стали. Вместо этого, проконсультировавшись со специалистами из ФБР, правоохранители решили полностью очистить свои серверы и переустановить все с нуля.

В пресс-релизе сообщается, что за атакой стояла малварь под названием OSIRIS, но шифровальщика с таким именем не существует. Можно предположить, что речь идет о вымогателе Locky. Дело в том, что как раз в начале декабря 2016 года ИБ-эксперты обнаружили новую версию Locky, которая демонстрировала увлеченность египетской мифологией и изменяла расширения зашифрованных файлов на .osiris.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru