



Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

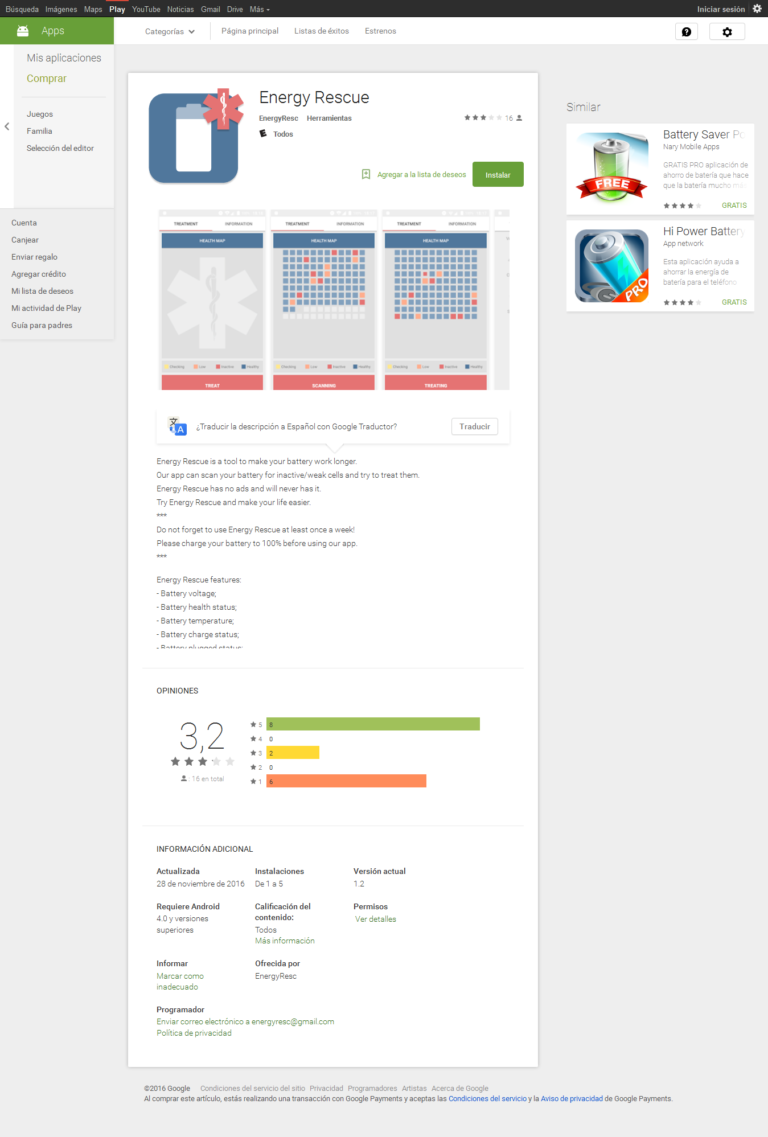
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.

Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.

Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.


Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе, пишет xakep.ru.

Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru