



В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

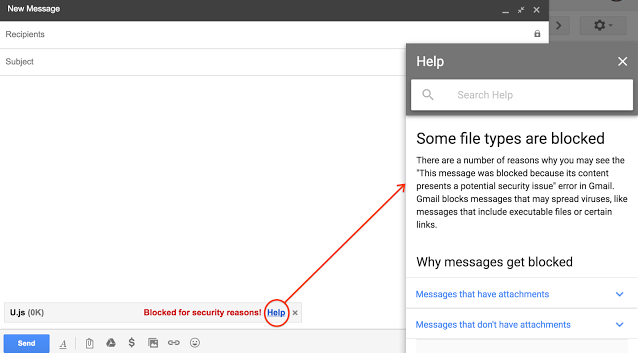
В среду Google объявила о том, что по соображениям безопасности Gmail скоро запретит пользователям прикреплять файлы JavaScript (.js) как вложения в электронные письма. В настоящее время существуют более двух десятков потенциально опасных типов файлов, которые не могут быть использованы в качестве вложений в Gmail, в том числе .exe, .jar, .sys, .scr, .bat, .com, .vbs и .cmd. Начиная с 13 февраля 2017 года, .js-файлы также будут добавлены в этот список.

Люди, которые попытаются прикрепить этот тип файлов, увидят сообщение, информирующее их о том, что файл был заблокирован из соображений безопасности.

В тех случаях, когда пользователям необходимо отправить .js файлы по уважительным причинам, Google рекомендует использовать Drive, Cloud Storage или другие услуги общего доступа к файлам.

В последнее время было замечено несколько кампаний по распространению вредоносных программ, в ходе которых злоумышленники прикрепляли JavaScript-файлы как вложения к письмам. Стоит вспомнить хотя бы кампанию по распространению шифровальщика Locky, JavaScript-файл, прикрепленный к письму, использовался в ней как загрузчик (downloader).

Вымогатели (ransomware) все чаще распространяются при помощи JavaScript-файлов, например, Ransom32, RAA. Поэтому нет ничего удивительного в том, что Google решили запретить прикреплять этот тип файлов в качестве вложений.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru