



Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Вирусная лаборатория ESET обнаружила новую версию вредоносной программы KillDisk, предназначенную для атак на Linux-устройства. Малварь приобрела также функции шифратора. KillDisk – деструктивный компонент, который использовался в атаках на украинские энергетические и финансовые компании в 2015 и 2016 гг.

В декабре 2016 года специалисты ESET изучали версию KillDisk, которая удаляла важные системные файлы, в результате чего зараженный компьютер переставал загружаться. Взамен удаленных программа создавала новые файлы, содержащие строку mrR0b07 или fS0cie7y – отсылки к сериалу «Мистер Робот».

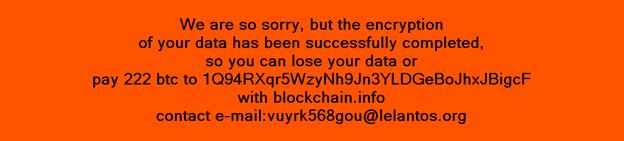
Последние версии KillDisk получили новые функции – они шифруют файлы на зараженном устройстве и требуют выкуп за восстановление данных. Сумма выкупа рекордная – 222 биткоина (больше 200 тыс. долларов).

Новейший KillDisk атакует как Windows, так и Linux-системы. В числе потенциальных жертв не только рабочие станции, но и серверы, что увеличивает возможный ущерб. Требования выкупа в Windows и Linux-версиях идентичны.


Windows-версия деструктивного компонента использует алгоритм шифрования AES с 256-битным ключом (свой ключ для каждого файла). Ключ для расшифровки хранится на сервере злоумышленников.

KillDisk для Linux шифрует файлы при помощи алгоритма Triple-DES. Программа не хранит ключ шифрования на зараженном компьютере и не отправляет его на удаленный сервер, поэтому даже уплата выкупа не гарантирует восстановления данных. С другой стороны, по оценке ESET, в работе Linux-версии присутствует уязвимость, благодаря которой восстановление возможно. 

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru